MFA技术方案全景解析
2026-10-26
浏览量:次
MFA(多因素认证)技术方案全景解析
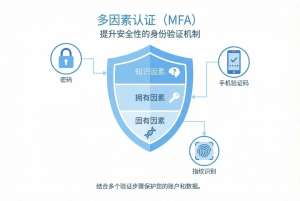
MFA 即多因素认证,核心定义是至少组合两类不同维度的认证因子,密码加上同类型 PIN 码不算
MFA。它的核心价值是:即使账号密码发生泄露,攻击者缺少第二验证因子,依旧无法完成登录。主流五大认证因子分为:所知,也就是密码、PIN、密钥短语;所有,代表手机、硬件密钥、智能卡等持有物;所是,指纹、人脸、虹膜这类生物特征;所处,依靠
IP 地址、地理围栏、内网网段等上下文信息;所为,击键节奏、鼠标操作习惯、步态等行为特征。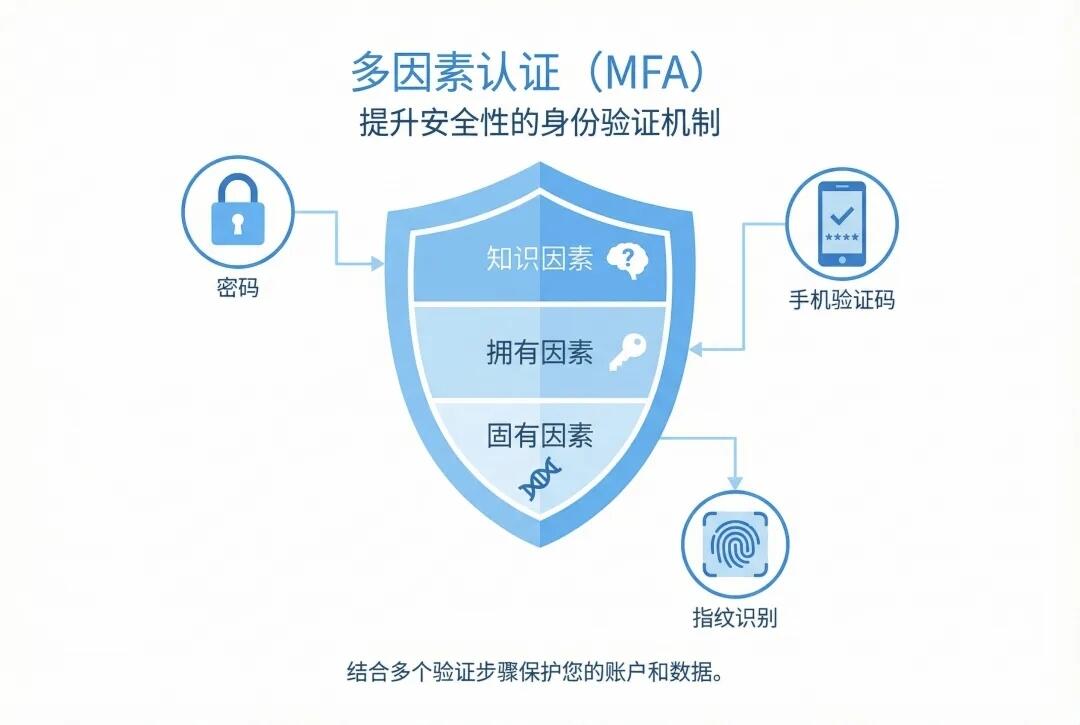
一、主流 MFA 技术方案,安全等级由低到高
短信、语音带外验证码
流程是服务端向手机号下发验证码,用户回填完成校验,属于所知加所有的组合。优势是上手门槛最低,用户不需要额外安装应用,存量业务系统改造工作量小。短板风险很突出,容易遭遇 SIM 卡劫持、伪基站、短信转发钓鱼攻击,运营商链路可控性差,权威安全规范已经不推荐把它作为高安全场景的首选。适合普通 C 端账号这类低风险业务,运维后台、资金核心系统不建议使用。
TOTP 软件令牌,遵循 RFC6238 标准
注册阶段服务端和客户端 App 同步一份共享密钥,双方按照固定时间窗口独立计算动态口令,HOTP 则是基于计数器生成口令。常见工具包括微软验证器、谷歌验证器等。优点是可以离线生成口令,避开 SIM 劫持风险,部署成本低,标准化程度高。最大短板是抵御不了实时钓鱼中继攻击,验证码本身不会绑定目标域名,钓鱼页面拿到口令之后,就可以转发到真实网站完成登录。多用于企业员工、云平台运维账号,属于通用性选择,特权账号优先升级 FIDO2 方案。
App 推送确认 Push MFA
登录请求推送至专用验证 App,页面会展示登录 IP、设备、来源信息,用户一键确认或者拒绝,很多方案还叠加本机生物识别。体验是这类方案里最好的,不需要手动输入数字码。但它依赖手机网络,同时存在用户疲劳点击、盲目放行的问题,同样存在钓鱼中继风险。
传统硬件 OATH 令牌
独立硬件令牌,自带电池,输出 TOTP 或者 HOTP 口令,早年银行 U 盾、工业运维令牌都属于这类。优势是完全独立于手机设备,脱离手机环境也能使用;缺点是硬件采购、分发、后期运维成本高,丢失风险大,本身没有原生防钓鱼能力。
FIDO2 / WebAuthn,也就是 Passkey 通行密钥,当前最强路线
采用非对称密码体系,注册时在本地设备生成公私密钥对,私钥保存在安全元件、TPM 芯片内部,不会上传到服务端。认证签名会强制绑定网站域名,这是它最核心的能力,原生具备防钓鱼效果,假域名无法生成合法签名。形态分为两种,外置硬件安全密钥,以及设备内置的平台验证器,Windows Hello、苹果面容、触控 ID、安卓 Passkey 都属于这类,部分支持跨设备云同步密钥。优势是没有共享密钥、抗中继攻击、支持无密码登录;短板是业务系统、浏览器需要适配 WebAuthn 协议,设备丢失后需要配套完善的恢复机制。定位是管理员账号、堡垒机、资金系统、核心生产业务的首选强认证方案。
生物识别 MFA,人脸、指纹、虹膜
一般不作为独立主认证因子,大多搭配其他方案,作为二次核验或者 FIDO 本地解锁的校验手段。风险在于生物特征一旦泄露无法撤销,容易被照片、深度模型欺骗,隐私合规压力很大,跨设备复用难度高。最佳实践是生物识别只在本地设备内部完成校验,原始生物数据不上传给服务端,比如 FIDO 搭配指纹解锁。
自适应条件 MFA,风险驱动认证
它不是独立的认证方式,而是整体调度策略层。依靠风险引擎动态评估,判断是否触发二次认证。参考信号包含陌生 IP、异地登录、全新设备、非习惯登录时段、异常操作行为、账号历史画像。举个例子,内网常用设备免二次验证,境外 IP、陌生设备强制拉起 FIDO2,资金类高危操作叠加三重校验。它的价值是平衡安全和使用体验,避免每一次登录都强制弹窗验证,是企业落地 MFA 的标配能力。
二、MFA 平台整体架构分层
接入层,对接各类业务协议,SAML2.0、OIDC、RADIUS 多用于 VPN、堡垒机、网络设备,同时开放 API 网关、SDK 对接自研业务。策略引擎层是整套平台的核心,负责认证路由分配、风险打分、条件访问控制、因子优先级编排、限流防暴力破解、审计规则、黑白名单管理。认证适配器层,对接各类验证渠道,短信网关、TOTP 服务、Push 推送通道、FIDO 依赖方组件、生物识别 SDK、硬件令牌管理模块。用户与设备管理层,承载账号绑定、多因子备份、设备登记、恢复码分发、挂失冻结、自助重置流程。审计日志层,留存登录来源、使用的认证因子、成功失败结果、拒绝原因、风险标签,满足等保、合规审计溯源需求。存储层,所有密钥、共享密钥加密存储;FIDO 方案服务端仅保存公钥;原始生物特征数据禁止明文入库。
三、三种主流部署模式
第一种是 SaaS 云化 MFA,轻量化方案。代表产品有 Entra MFA、Okta、Auth0 以及国内 IAM 厂商云 MFA 服务。开箱即用,不需要自建服务器,版本自动迭代,适合 SaaS 应用、中小企业、远程办公员工。风险点在于身份数据托管在外部,金融、政务这类强合规行业,需要评估数据出境问题。
第二种是私有化本地部署,管控能力更强。 MFA 服务部署在内网,对接本地 AD、LDAP、堡垒机、ERP、OA 系统,短信通道由企业自行对接运营商。所有数据不出内网,适配等保、金融、政务严苛合规要求;代价是运维压力大,版本升级、灾备都需要自己维护。
第三种是混合架构,大型集团主流选择。内网生产资产、工控系统、本地运维资产使用私有化 MFA 和 RADIUS 对接;外网员工、外部 SaaS 应用使用云 MFA,统一同步账号身份、统一管控策略、统一审计面板。
四、典型认证流程,账号密码叠加 FIDO2 为例
用户提交账号密码,身份服务首先校验账号口令;策略引擎评估风险,判定需要拉起 MFA 挑战;服务端生成随机挑战报文下发前端;唤起 WebAuthn 验证器,用户完成触碰硬件或者指纹、面容核验;本地验证器使用内部私钥完成签名,签名自带域名和挑战信息;服务端使用预存公钥验签,域名校验失败直接拦截拒绝;全部校验通过下发会话凭证,全流程日志入库。 TOTP 流程和它的关键区别,是客户端和服务端依靠共享密钥、时间窗口分别计算口令比对,不存在域名绑定,无法抵御钓鱼中继。
五、攻击面与落地高频踩坑点
短信方案风险集中在 SIM 劫持、伪基站劫持短信;TOTP、推送 MFA 最大威胁是钓鱼中间人中继攻击;硬件令牌存在丢失、备用恢复通道缺失导致账号锁死的问题;生物识别容易受到仿真攻击,且特征不可撤销。通用工程坑点:恢复码管理松散,邮箱重置通道绕过 MFA;老旧 API、遗留旁路接口没有接入 MFA,形成安全后门;缺少验证码限流,容易被暴力枚举;只做登录 MFA,转账、变更权限等高敏感操作没有二次核验。
六、选型落地思路
管理员、运维、堡垒机、资金后台,优先 FIDO2 硬件密钥搭配条件访问策略,尽量不使用短信;企业普通员工办公账号,可以 TOTP App 或者 Push 为主,配套 FIDO 作为备用强因子;C 端互联网产品优先落地 Passkey,TOTP 作为补充,短信仅做兜底;政务、金融、等保三级及以上场景,采用私有化 FIDO 加上自适应风险 MFA,不建议单纯依赖云 MFA 和短信做主验证;工业离线运维场景,选择离线硬件 OATH 令牌、本地 FIDO,不依赖运营商短信通道。
七、行业演进方向
第一,Passkey 持续普及,逐步走向去密码化,MFA 体系慢慢脱离密码作为首要认证因子;第二,和设备可信底座联动,结合 TPM、设备证书、零信任架构,MFA 只是整体信任链其中一环,不是单点防护手段;第三,隐私增强认证,引入零知识证明 ZKP,在不向服务端提交敏感特征的前提下完成身份自证;第四,端侧 AI 行为识别静默风控,减少频繁弹窗打扰用户;第五,标准化网关接入,老旧业务不用改造业务代码,依靠 RADIUS 代理外挂 MFA 能力。
总结
MFA 并不是简单多加一道验证码,而是一套分层信任体系。短信普惠易用但安全偏弱,TOTP 性价比高但是防不住钓鱼,FIDO2/WebAuthn 是目前唯一原生防钓鱼的强 MFA 方案,而自适应风险策略,直接决定这套体系落地后的用户接受度和实际防护效果。
- 上一篇:SocialFi的潜在应用场景远超预期
- 下一篇:Docker的发展趋势分析