从K8s安全看数字化时代的信任基础
2026-10-24
浏览量:次
从K8s安全看数字化时代的信任基础
Kubernetes 的安全问题,表面看是容器、权限、网络和镜像治理,本质上反映的是数字化时代信任机制的迁移:信任不再建立在“网络边界”和“内部默认安全”上,而必须建立在身份、策略、行为、数据和可验证性之上。
信任边界从“网络 perimeter”转向“身份与策略”
传统安全模型默认“内网可信、外网危险”。但 Kubernetes 天然具有多租户、多集群、多云、微服务和高动态特征,Pod 生命周期短、拓扑变化快,内部流量复杂。
在这种环境下,一旦某个 Pod 被攻破,如果没有微隔离和最小权限约束,攻击者很容易横向移动,访问数据库、密钥系统或其他业务服务。因此 K8s
安全的第一原则是“从不信任,始终验证”:不因为请求来自集群内部就自动放行,而必须持续校验身份、权限、来源、意图和行为。
K8s 安全栈如何重建信任
身份信任:谁在访问
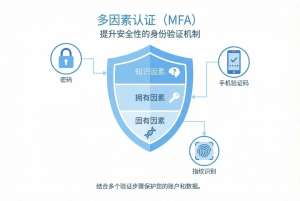
K8s 中的信任起点是身份,包括用户、ServiceAccount、工作负载和 AI Agent。RBAC 需要按最小权限配置,避免滥用 ClusterRole 和 cluster-admin;API Server 应禁用匿名访问,采用短期凭证、MFA 和审计日志。
随着智能体普及,“智能体身份”正在成为新对象。Agent 不能只继承人类或服务的权限,而需要独立身份、可审计的行动边界和实时权限评估。
策略信任:允许做什么
信任必须被策略化表达。NetworkPolicy 实现网络微隔离,默认拒绝非必要流量;Pod Security Standards 限制容器权限;准入控制器如 Kyverno、OPA Gatekeeper 在部署前拦截不安全配置。
这相当于把“信任”从口头承诺变成可执行代码:谁能访问谁、能访问哪些端口、能使用哪些能力、能否写入文件系统,都必须显式定义。
供应链信任:代码和镜像是否可信
容器镜像是软件供应链的最后一环。如果镜像被投毒、依赖被篡改或存在高危漏洞,运行时防护会非常被动。生产环境应做到镜像签名验证、SBOM 生成、依赖扫描、按 digest 固定版本,并在 CI/CD 和准入阶段自动阻断风险镜像。
这里的关键不是“有没有扫描”,而是“有没有可验证的交付链”。
数据信任:密钥和敏感信息是否受控
K8s 内置 Secret 默认只是 Base64 编码,并不等于加密。成熟做法是把密钥交给外部密钥管理系统,启用 etcd 静态加密,传输层使用 TLS,并对敏感数据实施脱敏、访问审计和自动轮换。
数据信任的核心是:即使集群被部分突破,攻击者也不能直接获得明文密钥和长期凭证。
运行时信任:行为是否偏离预期
即使部署前做了大量检查,运行时仍可能出现逃逸、提权、异常外联或 shell 执行。Falco 等运行时检测工具可以基于系统调用发现异常行为;配合 SIEM、EDR/NDR 和 CNAPP,能形成从告警到处置的闭环。
运行时信任强调的是“持续验证”,而不是一次性准入。
多层零信任框架正在成为标准实践
单一控制点不足以保护 K8s。研究显示,将 Kyverno、Cilium、SPIFFE/SPIRE、HashiCorp Vault 和 Falco 等组件集成到统一策略执行栈中,可以在准入、网络、身份、密钥和运行时多个层面同时拦截攻击。
例如,准入层阻止不安全清单,网络层拦截跨命名空间非法访问,运行时层检测容器内异常 shell 执行。这种跨层协同比单点防御更能压缩攻击者的横向移动空间。
数字化信任的四个新底座
从 K8s 安全可以抽象出数字化时代的信任基础:
身份可证明
人、服务、设备、智能体都需要唯一、可验证的身份,并能与行为绑定。
权限可收敛
默认拒绝,最小权限,按需授权,过期回收,避免长期高权限凭证。
行为可审计
所有访问、变更、部署、密钥使用和 Agent 行动都应留下不可篡改的审计轨迹。
系统可验证
镜像、依赖、配置、策略和加密状态都应能被自动化持续验证,而不是依赖人工巡检。
面向 AI 与智能体时代的延伸
AI 正在把安全边界从“人访问系统”扩展到“智能体代表人行动”。如果 Agent 可以被恶意指令诱导,就可能以合法身份完成数据窃取、工具滥用或越权调用。
因此,下一代信任体系不仅要验证“你是谁”,还要验证“你是否被授权执行这个动作”“这个动作是否符合业务意图”“执行过程是否可追溯”。K8s 安全中的最小权限、策略即代码、运行时检测和审计闭环,正好为智能体治理提供了工程化基础。
结论
K8s 安全不是单纯的运维问题,而是数字化信任的工程化表达。它把抽象的“信任”拆成可执行的身份、策略、数据和审计机制,并要求系统在持续变化中保持可验证。未来,无论是多云架构、软件供应链,还是 AI Agent 协作,信任都不会再来自边界,而会来自持续证明。
- 上一篇:Shor算法投资热度持续升温
- 下一篇:最新动态:DevOps值得关注