-
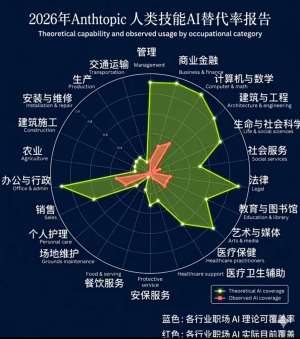
2026年RBAC威胁趋势预测
2026 RBAC 威胁趋势预测(适合安全汇报,承接前面 AI、算力、Agent 主线)一句话总纲:传统 RBAC 本身没有失效,但 AI 智能体、云原生、多租户 SaaS、权限漂移,把 RBAC“静态、基于角色、不理解意图” 的短板放大;2026 最大的新威胁不是传统越权,而是【语义越权
2026-10-28
-
NDR形势日益严峻,如何应对?
NDR形势确实在变严峻,但核心不是“要不要上NDR”,而是怎么把NDR从“流量留存盒子”升级为“AI驱动的安全神经网络”。2026年的攻击已经明显AI化、自动化、隐蔽化,传统单点设备很难单独应对。当前NDR面临的主要压力AI驱动攻击提速:攻击者用AI加速侦察、
2026-10-27
-
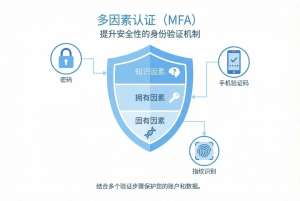
MFA技术方案全景解析
MFA(多因素认证)技术方案全景解析MFA 即多因素认证,核心定义是至少组合两类不同维度的认证因子,密码加上同类型 PIN 码不算 MFA。它的核心价值是:即使账号密码发生泄露,攻击者缺少第二验证因子,依旧无法完成登录。主流五大认证因子分为:所知,也
2026-10-26
-
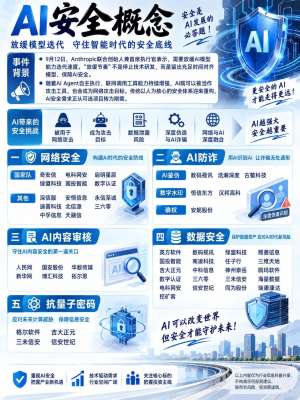
从K8s安全看数字化时代的信任基础
从K8s安全看数字化时代的信任基础Kubernetes 的安全问题,表面看是容器、权限、网络和镜像治理,本质上反映的是数字化时代信任机制的迁移:信任不再建立在“网络边界”和“内部默认安全”上,而必须建立在身份、策略、行为、数据和可验证性之上。信任
2026-10-24
-
2026年IoT安全威胁趋势预测
2026 年 IoT 安全威胁趋势预测整体判断:IoT 威胁正在从传统弱口令、固定漏洞批量利用,转向AI 赋能自适应攻击、边缘算力劫持、软硬件供应链深度渗透、IT/OT/IoT 边界融合风险;僵尸网络不再只做 DDoS,而是把海量低功耗设备改造为分布式攻击推理底座。设备
2026-10-23
-
IAM相关法律法规最新解读
IAM 相关法律法规最新解读 一、最新立法动态(截至 2026 年)《国家网络身份认证公共服务管理办法》:公安部等六部门令第 173 号,2025 年 5 月 19 日公布,2025 年 7 月 15 日起施行。这是 IAM 领域近期最重磅的制度,正式确立 "网号、网证" 制度,属于身份认证基础
2026-10-21
-
GDPR对个人隐私保护的意义
GDPR对个人隐私保护的最大意义,是把“个人数据控制权”从平台和企业手中,部分交还给个人,并让数据处理从“默认收集”转向“需要合法理由”。它既是一套权利清单,也是一种责任机制:个人获得可主张的权利,企业承担可被追责的义务,监管机构拥
2026-10-20
-
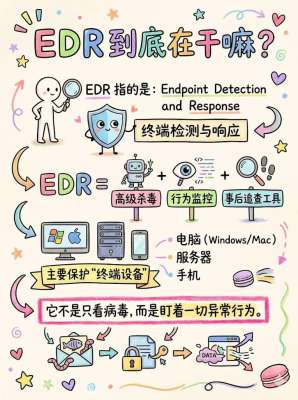
2026年EDR威胁趋势预测
2026 年 EDR 威胁趋势预测 一、攻击速度质变:AI 驱动的自动化入侵成为常态2026 年最显著的变化是攻击速度的断崖式提升。根据 CrowdStrike 全球威胁报告,网络犯罪的平均突破时间(从初始访问到横向移动到其他主机)已经从 2024 年的 83 分钟骤降到 29 分钟,同比
2026-10-19
-
ECC人才培养刻不容缓
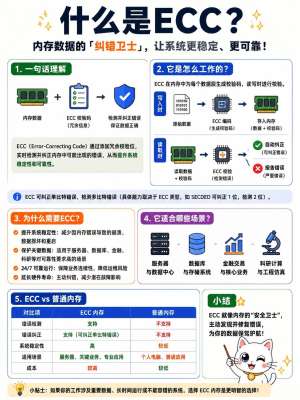
“ECC”这个缩写在不同行业里有不同含义。结合当前产业语境,最可能是指电子与计算机工程;如果你指的是数据中心运维中的电气/控制中心岗位,或混凝土工程里的高延性纤维增强水泥基复合材料,我也可以单独展开。电子与计算机工程人才培养为何紧迫当
2026-10-16
-
DevSecOps相关法律法规最新解读
DevSecOps 相关法律法规最新解读 摘要DevSecOps 核心是安全左移,将安全嵌入需求、编码、构建、测试、发布、运维全流水线,不再是上线后补安全测评。国内已经形成 “三法 + 条例 + 等保 + 软件供应链国标” 的合规框架,2025-2026 年《网络安全法》修订、《网络
2026-10-15