IAM相关法律法规最新解读
2026-10-21
浏览量:次
IAM 相关法律法规最新解读
一、最新立法动态(截至 2026 年)
《国家网络身份认证公共服务管理办法》:公安部等六部门令第 173 号,2025 年 5 月 19 日公布,2025 年 7 月 15 日起施行。这是 IAM 领域近期最重磅的制度,正式确立 "网号、网证" 制度,属于身份认证基础设施层面的国家级制度安排。
《网络数据安全管理条例》:国务院令第 790 号,2024 年 9 月公布,2025 年 1 月 1 日起施行。对数据处理者的账号权限、身份核验、访问控制提出系统性义务,是当前 IAM 合规的最主要实操依据。
《商用密码管理条例》(2023 年修订):国务院令第 760 号,2023 年 7 月 1 日施行,配套《密码法》,规范用密码技术实现身份认证(数字证书、电子签名)。
《电子政务电子认证服务管理办法》:国家密码管理局令第 4 号,规范政务活动中电子签名、电子印章等认证服务资质。
二、IAM 的法规体系全景
1. 法律层面(上位法)
《网络安全法》:确立 "国家实施网络可信身份战略",支持研发安全便捷的电子身份认证技术,推动电子身份认证互认(第 24 条);要求网络运营者落实网络安全等级保护义务,包含身份认证、访问控制。
《数据安全法》:确立数据分类分级制度,要求对重要数据处理活动建立风险评估、访问控制机制。
《个人信息保护法》:对身份信息(属敏感 / 关键个人信息)处理提出单独同意、最小必要、去标识化等要求,是 IAM 中 "最小权限" 原则的直接法律来源。
《反电信网络诈骗法》:强化网络实名制、账号核验义务,是实名认证的重要法律依据。
《未成年人保护法》《电子签名法》:分别规范未成年身份认证特殊保护、电子签名法律效力。
2. 行政法规与部门规章
《网络数据安全管理条例》:数据处理者的身份核验、权限管理、访问控制义务。
《关键信息基础设施安全保护条例》(国务院令第 745 号,2021 年施行):CII 运营者须 "严格身份认证和权限管理"。
《国家网络身份认证公共服务管理办法》:网号、网证制度。
《商用密码管理条例》《电子政务电子认证服务管理办法》。
3. 技术标准(等保 2.0 体系)
《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019,等保 2.0):对身份鉴别、访问控制提出分级要求,是 IAM 落地的最核心技术基准。
三、等保 2.0 对 IAM 的技术要求(核心解读)
GB/T 22239-2019 按 "一个中心、三重防护" 理念,对身份鉴别与访问控制的要求分级递进,这是企业 IAM 建设必须满足的基线:
身份鉴别
登录用户须进行身份标识和鉴别,身份标识唯一;
鉴别信息须有复杂度要求并定期更换;
具备登录失败处理功能(限制非法登录次数、登录超时自动退出、结束会话);
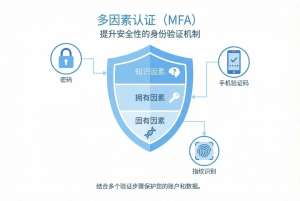
第二级及以上:采用双因素 / 多因素鉴别,且其中至少一种须使用密码技术(动态口令、数字证书、智能密码钥匙等)—— 这是等保 2.0 强化密码身份认证的核心点。
访问控制
账户与权限须分离,遵循最小权限原则;
管理权限与普通操作权限分离,重要操作需授权;
访问控制策略覆盖主体、客体、操作,实现用户 — 角色 — 权限的映射。
密码应用
配套《信息系统密码应用基本要求》(GB/T 39786),要求身份鉴别使用密码技术并符合国密算法要求(SM 系列算法),是等保测评高风险判定项。
四、《网络数据安全管理条例》中的 IAM 义务
该条例自 2025 年施行,将 IAM 义务进一步细化,重点包括:
身份核验义务:网络数据处理者处理个人信息,须核验用户真实身份;
账号与权限最小化:处理敏感个人信息须单独同意;员工、第三方访问数据须最小权限授权;
访问留痕与审计:对数据访问、处理活动留存日志,便于追溯;
角色权限分离:管理权限、运维权限、操作权限相互隔离;
未成年人保护:处理不满十四周岁未成年人信息须取得监护人同意(条例第 22 条)。
五、《国家网络身份认证公共服务管理办法》解读(最新焦点)
这是本次梳理中最新、最值得关注的制度创新,核心逻辑是 "身份认证与身份信息的解耦":
网号、网证:网号是不含明文身份信息的网络身份符号;网证是承载网号及非明文身份信息的认证凭证。用网号 / 网证登记核验,可实现 "不暴露明文身份证件信息" 的认证。
自愿原则:国家按 "政府引导、用户自愿" 推广,用户可自愿申领;平台接入公共服务也遵循自愿原则,且须保留现有合法核验方式,不得强迫。
最小化提供:平台依法核验真实身份但无需留存证件的,公共服务平台只提供核验结果;确需留存证件的,经单独同意后按最小化原则提供。
不得重复索取:用户已用网号 / 网证通过核验的,互联网平台不得再要求另行提供明文身份信息(法律另有规定或用户同意除外)。
同等服务:平台不得歧视未使用网号网证的用户。
解读:这一制度把身份认证从 "平台收集证件信息" 转向 "国家统一平台核验 + 平台获取结果",既能满足实名制,又减少个人信息在商业平台间的流转,是 IAM 从 "分散认证" 走向 "统一信任基础设施" 的重要方向。
六、IAM 合规落点(企业 / 机构实操视角)
把上述法规落到实施,IAM 建设需同时满足四类要求:
身份认证层:实名核验(依据反诈法、网络数据条例);多因素认证并含密码技术(依据等保 2.0、密码法);有条件时对接国家网络身份认证公共服务(网号网证)。
账号权限层:最小权限、权限分离、角色化管理、定期权限复核(依据数据安全法、等保 2.0)。
审计留痕层:访问日志留存、异常访问监测、安全事件报告(依据网络安全法、网络数据条例)。
个人信息保护层:身份信息单独同意、去标识化 / 匿名化、最小化收集(依据个保法)。
七、客观提示(避免误读)
"网号网证" 不等于强制实名制替代:制度设计为自愿接入、自愿申领,是新增的合规路径,不是强制替代现有实名方式。
法律层级与强制性不同:法律>行政法规>部门规章>技术标准。GB/T 等保标准本身非强制性法律文件,但通过等保测评、网络安全审查、行业监管被间接强制(尤其关键信息基础设施)。
持续更新:网络安全法近期有修订动态,新规和配套细则仍在陆续出台,具体到个案(某行业、某业务)应结合最新版本和行业监管要求判断,本解读为体系性梳理,不构成法律意见。
- 上一篇:从SNN看科技发展的边界
- 下一篇:一文看懂Containerd