Docker的发展趋势分析
2026-10-26
浏览量:次
Docker 发展趋势分析
先理清一个最核心的格局变化:Docker 不再是 K8s 生产集群的运行时,但它依然是开发者侧容器事实标准。生产侧的容器执行交给了
containerd,而 Docker 的主战场持续收缩、聚焦在本地开发、镜像构建、供应链安全、AI 本地沙箱这条主线,不再和 containerd、CRI-O
去争夺集群运行时市场。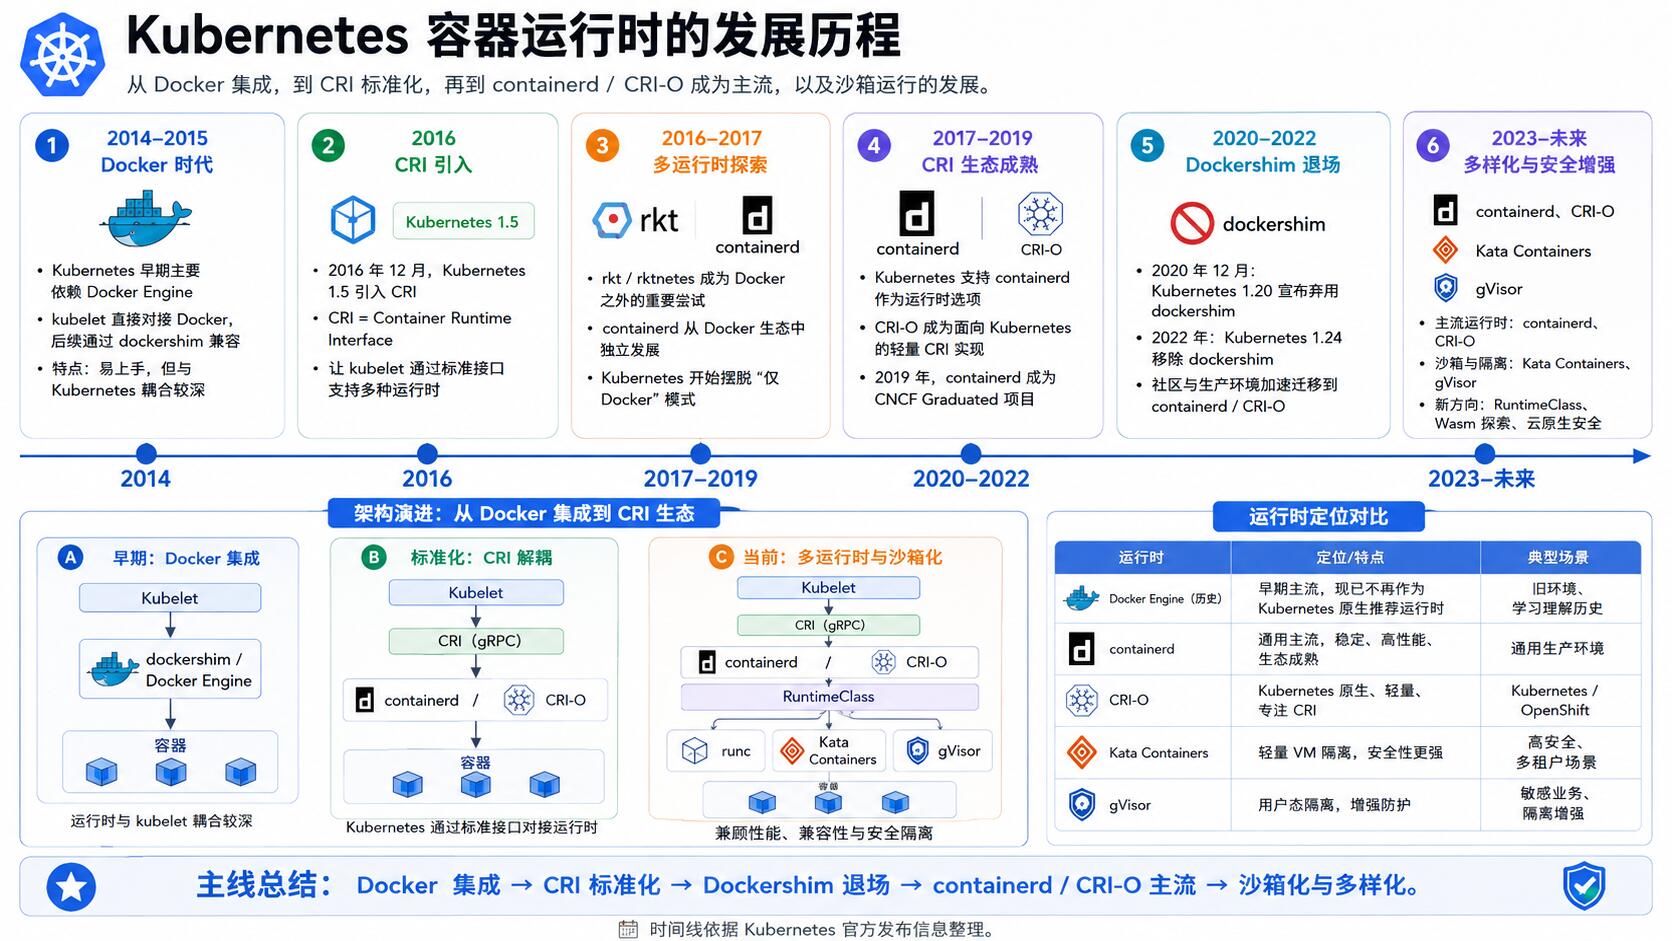
一、角色分层:开发侧持续强势,集群运行时彻底让位
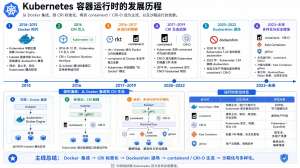
Kubernetes 在 1.24 版本正式移除 dockershim 之后,生产集群主流全部转向 containerd,这个大方向已经定型,不会反转。Docker Engine 底层也在持续对齐 containerd 架构,新版 Moby 默认切换为 containerd 镜像存储,消除两套存储栈的冗余,内部架构和 CNCF 生态趋同,但对外依然保留开发者熟悉的 CLI、BuildKit、Compose 体验Docker。长期分工会稳定固化:生产集群:containerd、CRI-O 负责容器生命周期、镜像拉取、运行调度,贴合 CRI 标准;开发者工作站、本地调试、CI 镜像构建、多服务联调:Docker Desktop、Docker CLI、Docker Compose 依然是首选,开发者习惯、生态模板、镜像资产沉淀形成很高迁移成本,Podman、Rancher Desktop 等替代品只能分到一部分存量,很难实现全面替代。 Docker Compose 作为本地多服务编排工具,生命力很强,很多团队会把 Compose 作为开发环境描述规范,再通过转换工具对接 K8s,形成 “Compose 开发、K8s 上线” 的固定链路。
二、商业化路线:从纯开源工具转向开发安全平台
Docker Desktop 的订阅收费规则已经长期稳定,小企业、个人、教育场景免费,大中型企业商用需要订阅付费,这个政策倒逼企业做出选型分化:预算充足、看重一体化体验、需要 Docker Scout 镜像扫描、扩展插件、团队管控的团队继续采购;预算敏感的大企业逐步试点 Podman、Rancher Desktop、Finch 等免订阅方案。 Docker 的商业化重心不再靠引擎本身,而是打包一整条端到端工具链:Docker Build Cloud 云端构建、Docker Scout 供应链漏洞扫描、Docker Hub 可信镜像仓库、扩展插件体系、企业端统一管控后台。它的盈利逻辑从分发容器工具,转向软件供应链安全 + 开发者效率平台,把镜像漏洞、SBOM、签名校验、基线加固做成标准化能力,也就是 Hardened Images 加固镜像体系,面向合规、政企、金融场景输出可信镜像资产。
三、最大增量方向:面向 AI Agent 的隔离沙箱生态
这是 Docker 当前最重要的战略转向,也是很多人低估的趋势。随着代码型 AI Agent、本地大模型、多智能体工作流普及,Agent 自主执行代码、调用工具带来巨大逃逸风险,普通容器隔离强度不足。Docker 推出 Sandbox、Sandbox Kit 规范,把 Agent、工具、权限声明打包成 OCI 镜像,提交到 CNCF 推动标准化,目标是给 AI Agent 提供轻量化、可控、可移植的隔离运行环境,兼顾易用性和安全边界Docker。简单理解:原来 Docker 打包业务应用;现在 Docker 开始打包 AI Agent 工作包,定义 Agent 允许访问的网络、文件、工具权限。本地部署 Ollama、LangChain、RAG 应用、多模型调试的场景,Docker 会成为本地 AI 开发的标准底座,和 AIGC、本地推理、智能体开发深度绑定,这个赛道会打开新的需求空间。
四、技术融合趋势:兼容多形态运行时,拥抱 Wasm
Docker 不再只局限于 Linux 容器,开始把 Wasm、微虚拟机、传统容器纳入统一的开发者入口。开发者用同一套 Docker CLI、Dockerfile 范式,既可以构建 Linux 容器镜像,也可以打包 Wasm 组件,在 Wasm 运行时里执行轻量无沙箱开销的负载,适合边缘、serverless、多租户轻量场景。不会出现 Wasm 直接替换容器,而是互补关系:长驻业务、数据库、中间件继续用传统 OCI 容器;短生命周期函数、插件、轻量 AI 推理、不可信代码优先 Wasm。Docker 的定位是统一打包和调试入口,屏蔽底层不同运行时差异,降低开发者学习成本。
五、供应链安全持续强化,成为硬性门槛
镜像供应链攻击逐年增多,Docker Scout、镜像签名、SLSA 分级、SBOM 清单、漏洞静默修复会变成标配能力。单纯能跑起来镜像已经不够,企业选型会优先看:镜像溯源、CVE 自动过滤、官方加固镜像、私有仓库权限管控、构建链路防篡改。未来镜像的交付标准会从 “能运行” 升级到 “自带可核验安全凭证”,Docker Hub 官方镜像、加固镜像会成为很多企业的可信基线,安全能力会拉开它和轻量替代工具的差距。
六、竞争格局与替代路线分化
替代工具的增长会持续,但都是场景化分流,很难全盘替代: Podman:主打无根容器、无 daemon 架构,安全优先,适合 RHEL 体系、不想付费的企业; Rancher Desktop、OrbStack:基于 containerd,面向本地 K8s 调试; Kaniko、Buildah:面向 CI 流水线无特权镜像构建;但这些工具普遍缺少统一的镜像仓库生态、完备的扫描能力、成熟插件市场,对于需要一体化开发平台的团队,迁移成本依然很高。另外还有云厂商原生方案,AWS Finch、谷歌 Cloud Build 等,偏向绑定自家云生态,通用性弱于 Docker。
七、风险与约束
第一,订阅成本压力。大型企业规模化部署 Docker Desktop,按人头订阅的成本累积之后,会持续驱动内部自研或切换免费替代方案;第二,标准碎片化风险。Wasm、微虚机、Agent 沙箱多条路线并行,如果规范不统一,会增加工具复杂度;第三,镜像分发治理压力。Docker Hub 限流、拉取不稳定,国内企业普遍要自建私有镜像仓库,做缓存、代理、国产化适配;第四,国产信创环境适配挑战,在 ARM、国产操作系统上,Docker 生态适配、镜像兼容性依然有大量适配工作。
八、一句话总结长期走向
Docker 不再是集群运行时,而是面向开发者的统一打包、调试、安全交付平台。它的基本盘是本地开发和镜像构建,新增长曲线在 AI Agent 沙箱与本地大模型开发,安全供应链是它的核心护城河;containerd 负责生产,Docker 负责开发,二者长期共存,而 Wasm、微虚机作为补充形态嵌入这套体系。
- 上一篇:MFA技术方案全景解析
- 下一篇:IPO最新动态,行业格局生变