深度解析:ConfigMap的背后逻辑
2026-10-20
浏览量:次
ConfigMap 的本质,是 Kubernetes 把“应用配置”从容器镜像里拆出来的一套原生机制。它不神秘,但背后藏着 K8s 对可移植性、声明式运维和配置生命周期的设计取舍。
它解决什么问题
容器镜像一旦构建完成,里面的内容就固定了。如果数据库地址、日志级别、端口、路由规则都写死在镜像里,换个环境就要重新打包。ConfigMap 把这些非敏感配置抽成独立的 API 对象,让同一个镜像可以复用于开发、测试、生产等不同环境。
这也是它和 Secret 的根本分工:ConfigMap 存明文非敏感配置,Secret 存敏感数据。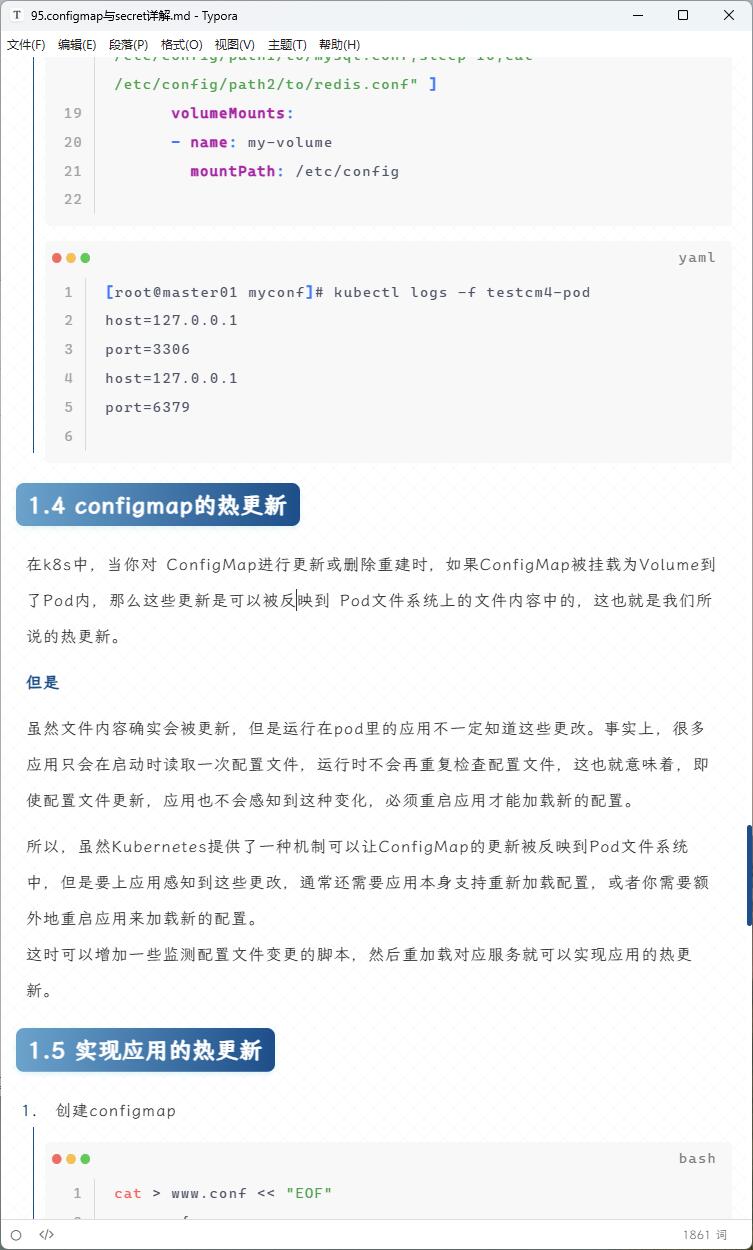
底层存储与约束
ConfigMap 是命名空间级别的 API 对象,数据存在 etcd 中,以键值对形式保存,支持 data(UTF-8 文本)和 binaryData(Base64 二进制)。单个 ConfigMap 上限 1 MiB。
这个 1 MiB 限制不是随意定的,而是 etcd 对单个对象大小的约束。它强迫用户把配置拆细,避免把大型二进制文件、日志、数据库备份塞进 ConfigMap。
从 v1.21 起支持 immutable: true,标记后不可修改。这能保护应用免受意外变更影响,同时减少 kubelet 对大量 ConfigMap 的 watch 开销。
三种注入方式,行为完全不同
ConfigMap 可以通过三种方式进入 Pod,但它们的更新语义截然不同:
环境变量注入(env/envFrom):Pod 启动时读取一次,之后 ConfigMap 变更不会自动同步,必须重启 Pod。适合启动参数、功能开关等不常变的配置。
Volume 目录挂载:kubelet 定期同步变更到容器文件系统,默认周期约 1 分钟。这是唯一支持“自动更新”的方式。
subPath 单文件挂载:不支持热更新。这是 K8s 的已知行为,因为 subPath 挂载的是具体文件而非目录,kubelet 无法通过符号链接替换来原子更新。
热更新背后的符号链接机制
Volume 挂载之所以能“热更新”,靠的是 kubelet 的符号链接魔法。当 ConfigMap 变更时,kubelet 在宿主机上创建一个带时间戳的新目录,写入最新配置,然后原子地替换 ..data 符号链接指向新目录。容器内的文件通过二级软链接读取,避免了读到半写入的脏数据。
但这里有个关键陷阱:K8s 只负责把文件更新到容器里,不负责通知应用重新加载。应用必须自己感知文件变化。常见方式包括:
文件监听:用 inotify/fsnotify 等机制监听挂载目录变化;
信号触发:Nginx、Prometheus 等支持 SIGHUP 信号重载;
HTTP 接口:提供 /reload 端点供外部调用;
框架集成:Spring Cloud Kubernetes 支持 refresh/restart_context 等策略。
自动化方案:Reloader
如果应用不支持热加载,可以用 Stakater Reloader 这类控制器。它监听 ConfigMap/Secret 变更,计算 SHA1 哈希值,比对 Pod 环境变量中的旧哈希,不一致就修改 Deployment 的 annotation,触发滚动更新。
这本质上是把“配置变更”转化为“Pod 滚动更新”,既保证了配置一致性,又遵循了 K8s 原生的滚动升级语义。
设计哲学与局限
ConfigMap 的设计哲学很清晰:配置是独立于代码的一等公民,但 K8s 只负责分发,不负责应用层的热加载。它提供的是基础设施层的能力,应用层的适配需要自己完成。
主要局限包括:
无内置版本回滚,需配合 GitOps(ArgoCD/Flux)或 Helm 实现;
不支持跨命名空间共享;
无可视化运维界面;
复杂场景下不如 Nacos、Apollo 等专业配置中心功能丰富。
总结一句话:ConfigMap 是 K8s 配置管理的基石,核心价值是解耦;但它的“热更新”从来不是全自动的,理解 kubelet 的同步机制和应用层的重载责任边界,才是用好它的关键。
- 上一篇:GDPR对个人隐私保护的意义
- 下一篇:2026年B轮市场展望