CC攻击对个人隐私保护的意义(深度解析)
2026-10-12
浏览量:次
CC攻击对个人隐私保护的意义
核心摘要:CC攻击(Challenge
Collapsar)属于应用层DDoS,通过大量模拟正常用户HTTP请求耗尽服务器资源,造成网站、平台服务卡顿甚至瘫痪。CC攻击本身不以直接窃取隐私为目的,但会从侧面冲击个人隐私保护体系;同时,对抗CC攻击的防护建设,客观上推动平台完善身份核验、访问审计、流量风控等隐私安全能力。理解CC攻击与隐私保护的关联,核心是区分:攻击带来的隐私次生风险,以及防御CC过程中对个人隐私保护体系的倒逼价值。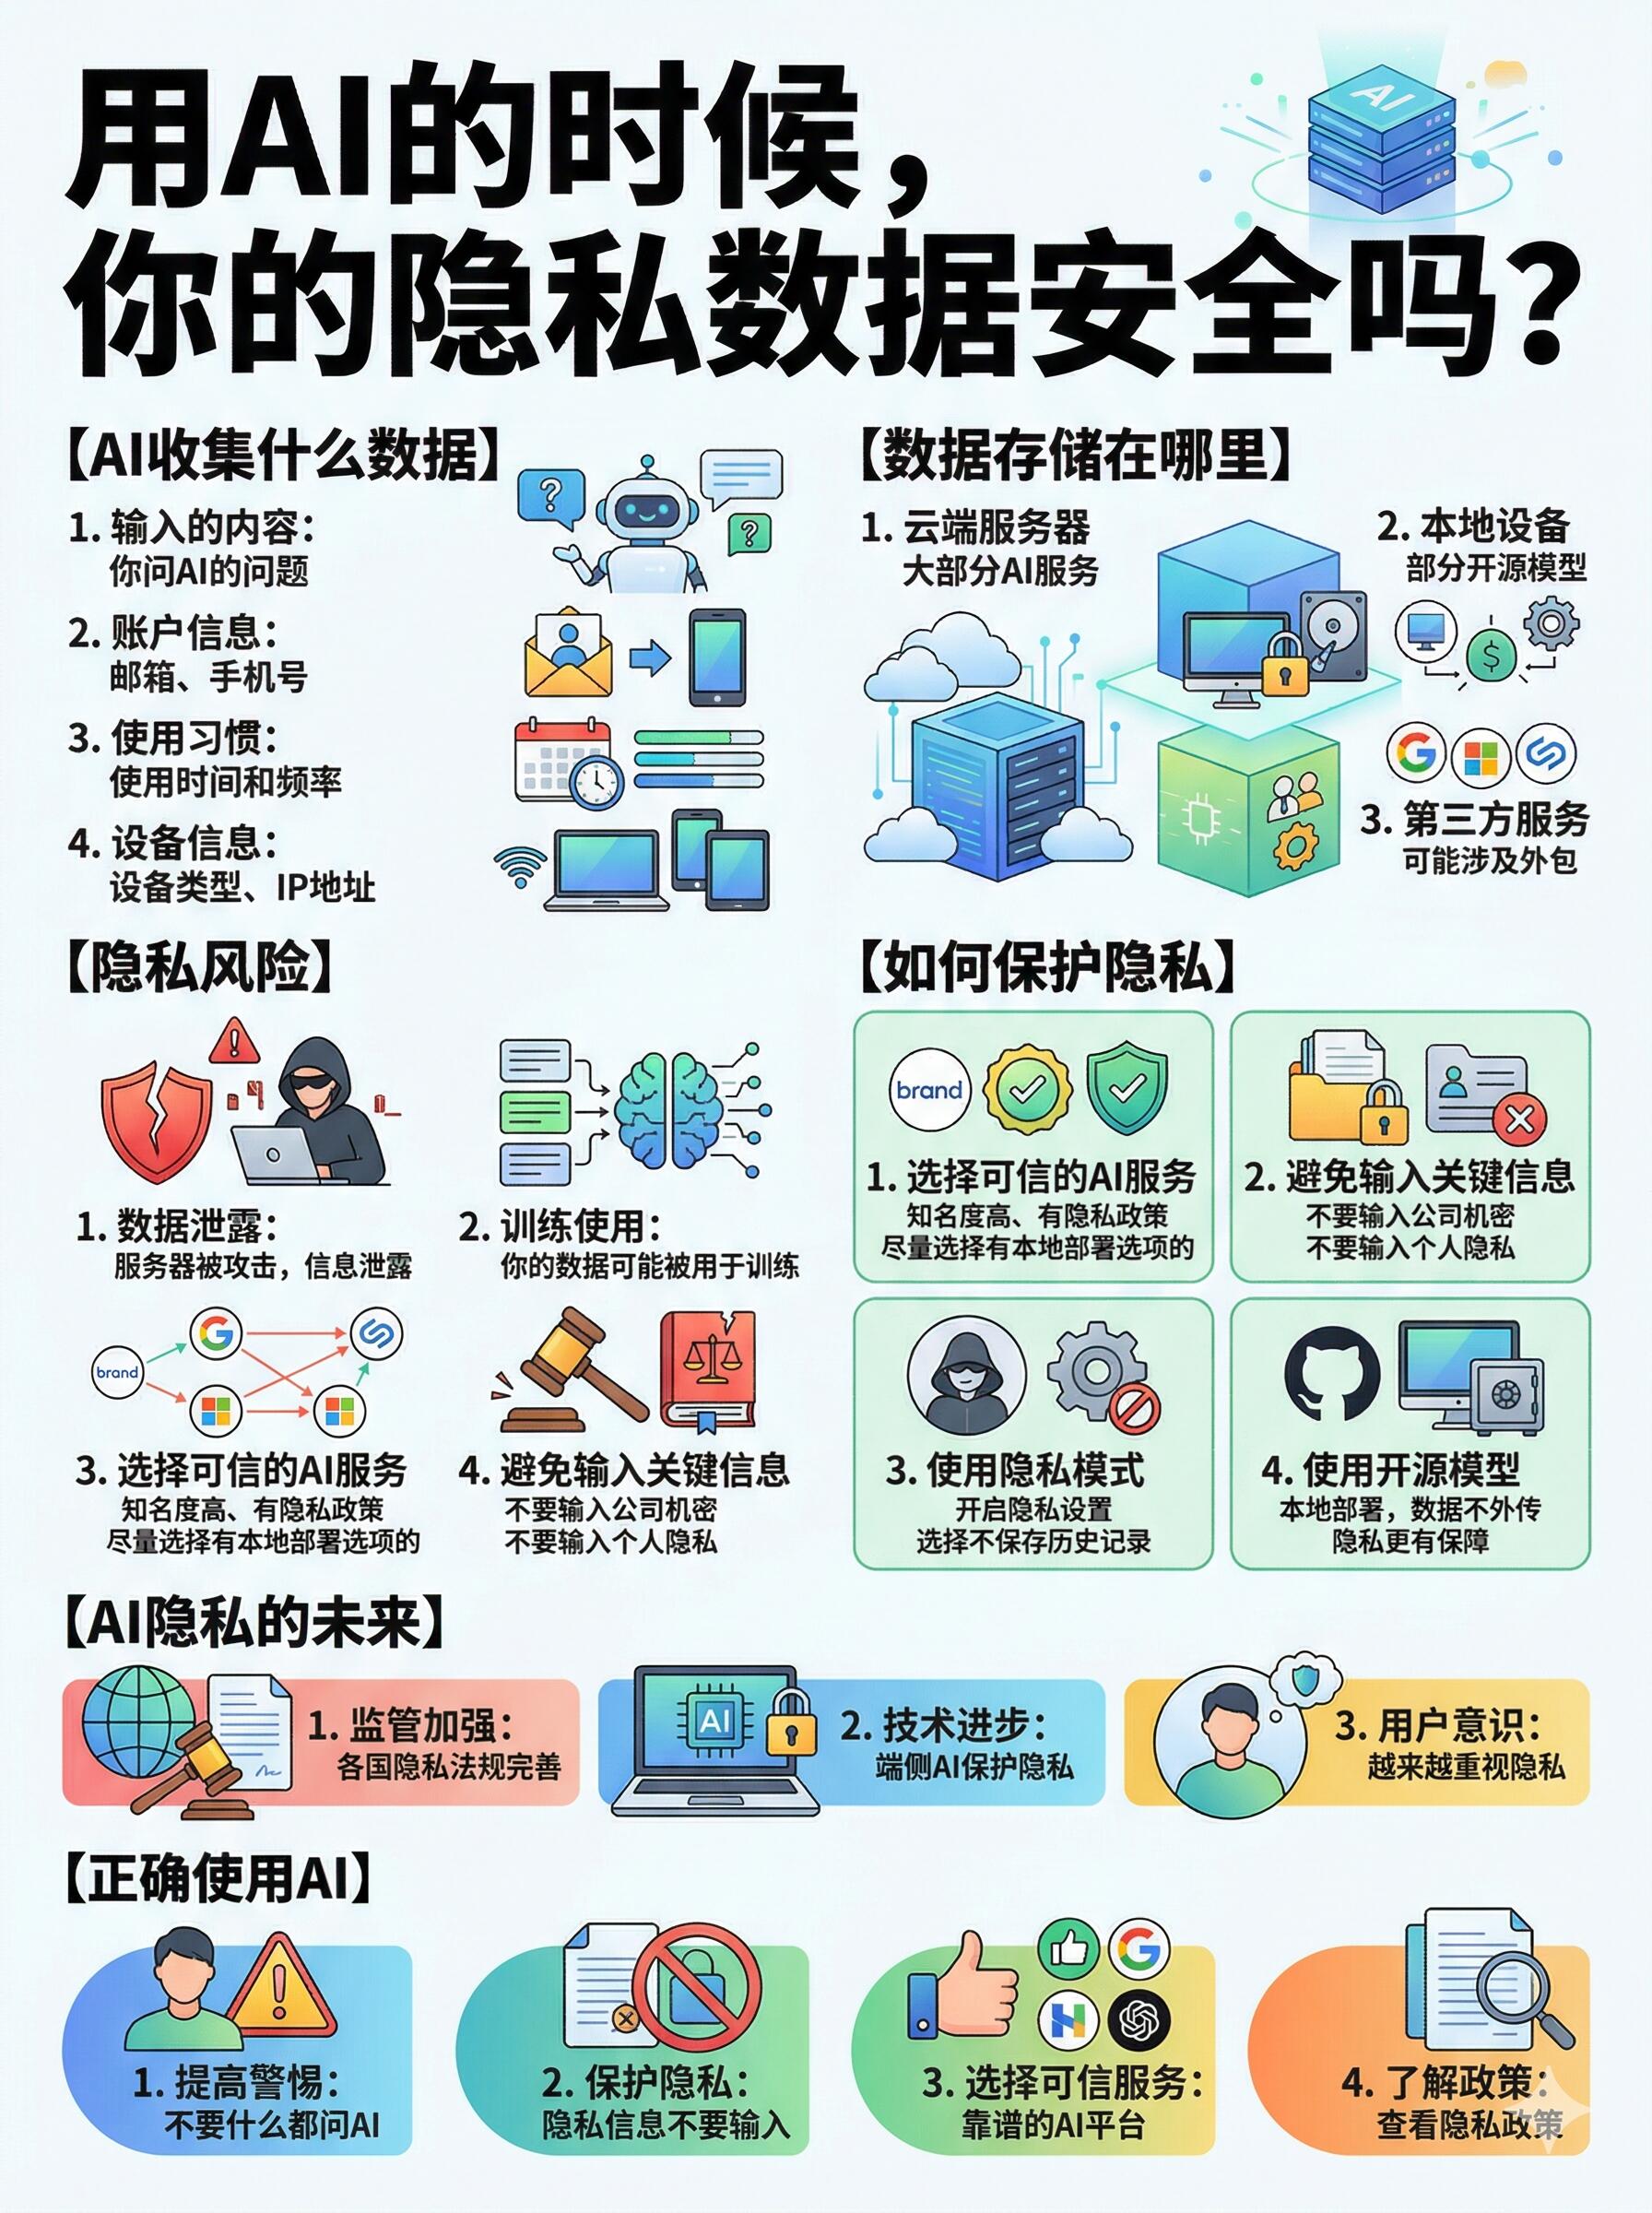
一、CC攻击本身的基本原理
CC攻击针对Web应用层,利用代理、僵尸网络批量发送登录、查询、表单提交等看似正常的请求,大量消耗服务器CPU、数据库、内存资源。和传统流量型DDoS不同,CC请求伪装成普通用户访问,很难简单通过IP封禁识别,常针对登录接口、查询接口、数据库查询页面施压。它的首要目标是拒绝服务,不是直接拖库、窃取用户数据。
二、CC攻击给个人隐私带来的次生风险(负面意义)
1. 系统过载引发安全机制失效,间接放大隐私泄露风险
服务器资源耗尽时,限流、日志审计、访问风控、数据脱敏等安全组件可能失效。平台为勉强维持服务,可能临时关闭部分防护策略;部分老旧系统在高负载下,出现异常报错,错误页面可能回显数据库字段、用户手机号、账号等敏感信息,造成隐私泄露。
数据库在CC压力下崩溃,也可能引发数据备份异常、事务错乱,提升用户个人信息被非法读取的概率。
2. 作为掩护手段,与撞库、爬虫、隐私探测组合攻击
CC常被黑产用作“烟雾弹”:用海量虚假请求消耗服务器与运维人力,同时在攻击掩护下并行执行撞库、批量爬取用户资料、社工探测。运维人员忙于处理服务瘫痪,容易忽略并行的数据窃取行为,导致大量账号、手机号、个人档案被批量抓取。
3. 僵尸网络肉鸡,造成普通用户设备隐私泄露
大量CC攻击依靠“肉鸡”(被木马控制的个人电脑、手机)发起。普通用户设备一旦沦为肉鸡,不仅设备控制权被黑客掌握,本地照片、通讯录、账号密码、浏览记录等隐私数据会被窃取;设备还会被秘密用于发起CC攻击,用户在不知情下成为攻击工具,同时持续遭受隐私侵害。
4. 身份识别与用户画像被污染,带来隐私画像失真风险
CC海量虚假访问请求涌入平台用户行为分析系统,大量伪造访问记录混入用户行为库,干扰平台用户画像。同时,攻击者可利用大量伪造请求探测平台的身份校验规则,摸索系统的隐私收集逻辑,为后续定向搜集个人信息铺路。
5. 业务中断带来隐私服务不可用
政务、医疗、社保、征信平台遭受CC攻击后服务中断,用户无法查询、修改、注销自己的个人信息,丧失对自身隐私数据的控制权;紧急情况下,用户无法撤回授权、删除个人信息,违背个人信息保护法中“个人信息主体享有知情权、更正权、删除权”的基本要求。
三、防御CC攻击,对个人隐私保护的正向推动意义
1. 倒逼平台建设访问风控,减少非法隐私探测
为抵御CC,平台会部署验证码、行为验证、设备指纹、请求频率限制、异常行为识别。这套风控体系,同时可以拦截爬虫、批量账号探测、暴力破解,直接减少黑产批量搜集用户个人信息的渠道,降低“批量爬取隐私”的风险。
2. 完善访问日志、审计体系,实现隐私访问可追溯
CC防护需要完整的流量日志、请求审计,记录访问来源、行为特征。这套审计能力,同时用于监管个人信息访问行为:一旦发生用户隐私越权查询、数据导出,可以快速溯源定位访问主体,满足个人信息保护的审计与追责要求。
3. 推动分层流量隔离,保护隐私数据库
CC防护架构会将静态资源、业务接口、用户隐私数据库做隔离、缓存、读写分离。隐私数据库不再直接暴露在公网流量冲击下,降低数据库被恶意请求挤压、拖库、泄露的风险,实现敏感个人信息存储隔离保护。
4. 促进最小权限与接口安全设计,减少隐私暴露面
频繁遭受CC攻击的平台,会重新评估接口设计:关闭不必要的查询接口、限制单次查询返回字段、对返回数据做脱敏。这恰好契合个人信息保护“最小必要”原则,减少接口泄露手机号、身份证、地址等敏感字段的机会。
5. 推动安全演练与应急响应,完善隐私泄露应急预案
CC攻防演练,会同步检验平台的应急处置流程。当系统遭遇攻击时,平台可以快速触发数据保护预案,防止攻击期间敏感数据外泄,同时满足《个人信息保护法》对于安全事件通知、风险评估的合规要求。
四、CC攻击视角下,个人隐私保护的认知误区
❌误区1:CC攻击直接盗取个人隐私。更正:CC核心目标是服务瘫痪,本身不直接窃取数据;隐私泄露多是系统过载、配套黑产协同攻击带来的次生危害。
❌误区2:部署CC防护,就能杜绝隐私泄露。更正:CC防护解决的是应用层拒绝服务,无法替代数据库加密、权限管控、数据脱敏等隐私保护措施,二者属于互补关系。
❌误区3:只有大企业才需要关注。更正:中小网站、社区、政务小程序、医疗平台存储大量个人信息,更容易成为CC目标,一旦被攻击,用户隐私风险更高。
五、对个人隐私保护工作的启示
平台侧:隐私保护不能只做静态加密,必须配套流量风控、访问限流、异常行为检测,将CC防护纳入个人信息安全风险评估体系;对存储大量个人信息的接口(登录、查询、个人资料)做重点防护。
监管侧:评估个人信息保护能力时,除了数据加密,还需要考核平台抗拒绝服务攻击能力,防止业务过载引发隐私安全事故。
个人用户:不随意打开陌生链接、不安装不明软件,防止设备沦为肉鸡;肉鸡不仅会被用于发起CC,还会直接窃取本机隐私。
总结
CC攻击本身不属于隐私窃取类攻击,但其会造成服务器过载、安全机制失效,还常被黑产当作掩护,辅助撞库、爬虫批量获取个人信息;被控制的肉鸡设备,会直接造成普通用户隐私泄露。从积极角度,抵御CC攻击所建设的流量风控、行为验证、接口隔离、访问审计体系,恰好补齐个人信息访问环节的安全短板,倒逼平台落实最小必要、安全审计等隐私保护原则。因此,CC攻击的防护能力,已经成为存储个人信息平台的隐私安全底座之一,是个人隐私保护体系不可忽略的一环。
- 上一篇:GameFi投资热度持续升温(深度解析)
- 下一篇:一文看懂CI/CD(深度解析)