APT攻击技术方案全景解析(全生命周期+技术细节+新型变种)
2026-10-12
浏览量:次
APT攻击技术方案全景解析
APT(高级持续性威胁,Advanced Persistent Threat)是由组织化、资金充沛、技术顶尖的攻击团队发起的定向、长期、低隐匿、高精准的高阶网络攻击。区别于普通勒索、批量挖矿等泛化攻击,APT不以短期牟利为核心,以长期潜伏、情报窃取、核心系统渗透、产业链纵深控制、战略数据掠夺为终极目标,是政企、军工、能源、金融、高科技制造领域最高等级的网络安全威胁。
核心四大特征:目标定向、周期持续、手段高级、对抗极强。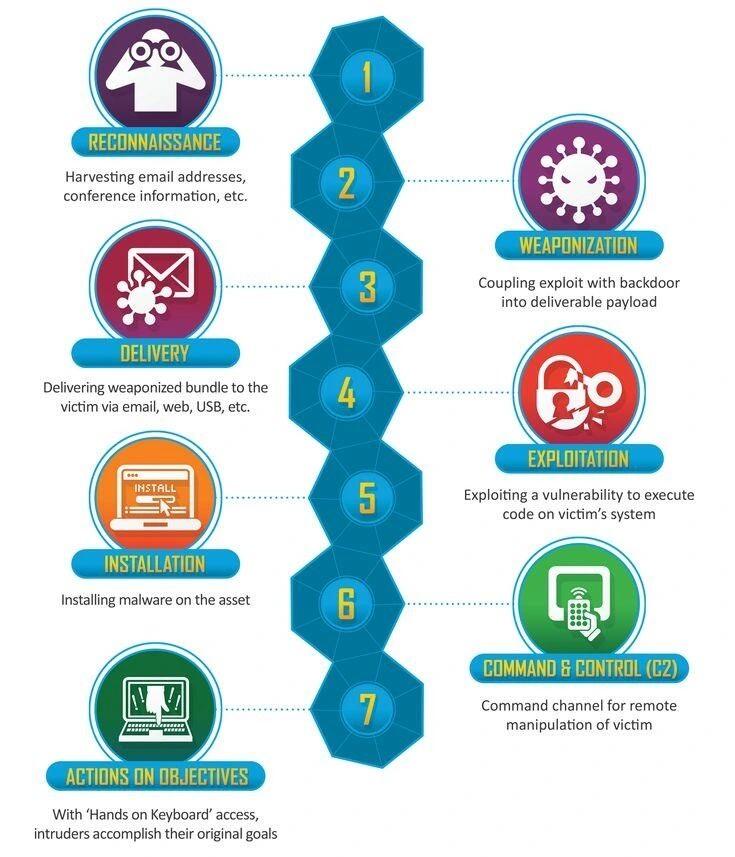
一、APT核心本质与攻击定位
普通网络攻击:批量扫描、泛化入侵、工具化脚本攻击、追求快速获利、痕迹明显、极易查杀。
攻击主体:国家级黑客组织、大型黑产团伙、专业化定向攻击团队。
攻击目标:核心科研数据、军工涉密资料、能源工控系统、金融核心交易数据、高端制造知识产权、政府政务涉密信息、关键基础设施。
二、APT标准七步攻击全生命周期(完整作战链路)
APT攻击严格遵循标准化作战闭环,每一步均有专属技术手段、隐匿方案、对抗策略,无随机攻击、无无效操作。
1. 情报侦察(前置渗透、0触发痕迹)
APT侦察以被动情报收集+主动精准探测为主,全程规避扫描告警,不触发安全设备规则。
核心技术手段:
开源情报搜集(OSINT):抓取官网、公示信息、员工社交账号、邮箱、简历、项目资料,梳理组织架构、岗位权限、业务系统、域名资产
DNS资产测绘、子域名爆破、端口静默探测,识别外网暴露资产、老旧系统、弱口令入口、未打补丁漏洞
供应链情报摸排:梳理合作厂商、外包系统、第三方接口、云上资产,寻找薄弱突破口
社会工程学画像:精准锁定高管、运维、研发、财务等高权限人员信息,定制钓鱼场景
阶段目标:绘制目标网络拓扑、资产清单、人员权限体系、薄弱攻击入口,为定向入侵提供精准支撑。
2. 武器制作(定制化免杀、0day/Nday利用)
区别于普通攻击的通用木马,APT团队100%定制化武器,针对目标环境、杀毒版本、EDR规则独家编译,实现极致免杀。
核心技术手段:
源码级免杀:加密shellcode、动态异或、花指令混淆、字符串加密、内存加载无落地
文件伪装:定制Office宏文档、虚假PDF、压缩包、业务程序,匹配目标行业场景
漏洞武器化:利用Nday高危漏洞、本地提权漏洞,甚至私藏0day漏洞定制专属EXP
白文件捆绑、伪数字签名、伪造厂商信息,规避信誉拦截
3. 初始入侵(突破边界、建立首个立足点)
APT绝不暴力破解,仅采用高精准、低告警入口突破边界防御。
主流入侵向量TOP5:
鱼叉式定向钓鱼:针对性发送伪装公务、项目通知、内部文件的钓鱼邮件,诱导人员点击恶意链接、下载附件、启用宏
供应链攻击:入侵上游厂商、第三方插件、开源组件、更新包,实现“污染源头、批量渗透下游”
外网薄弱节点突破:未补丁Web漏洞、弱口令运维系统、暴露RDP/SSH、云上配置错误
合法账号滥用:社工窃取员工账号、劫持云身份、复用泄露凭证登录业务系统
物理+内网渗透:移动介质投毒、内网弱节点突破
4. 持久化驻留(长期潜伏、权限永续)
入侵成功后,攻击者首要目标:保证永远不掉线、不丢失权限,突破重启、改密、杀毒清理限制。
主流持久化技术:
系统服务、计划任务、注册表启动项隐藏驻留
内核级后门、驱动级隐藏、进程隐藏、文件隐藏
WebShell隐形挂载、内存马驻留、无文件落地攻击
创建隐藏管理员账号、篡改账号权限、劫持登录凭证
多通道备份后门:一旦主通道被封禁,备用通道自动上线
5. 权限提升(从普通权限到核心管控权限)
初始立足点多为普通用户权限,APT通过多层提权,获取服务器、域控、核心数据库最高权限。
提权核心技术:
系统内核漏洞本地提权、服务权限配置错误提权
抓取内存凭证:读取LSASS进程、窃取Kerberos票据、劫持域凭证
利用高权限程序漏洞、第三方组件漏洞提权
社工诱导高权限人员执行恶意程序
6. 内网横向移动(全网渗透、纵深控制)
APT核心价值不在于单点入侵,而在于内网全域扩散、控制核心资产。
横向移动主流技术体系:
凭证复用:利用抓取的账号密码、票据,批量登录内网终端、服务器
协议渗透:SMB、RDP、WinRM、WMI内网协议横向遍历
LOTLliving-off-the-land:滥用系统原生工具(powershell、wmic、bitsadmin)执行攻击,无恶意文件、极致免杀
内网拓扑测绘:扫描存活主机、端口、业务系统,定位域控、数据库、存储服务器、涉密终端
7. 数据窃取 & 痕迹清除 & 长期控权
最终作战目标落地,同时无痕销毁攻击痕迹,保障长期潜伏。
核心动作:
定向窃取涉密文档、研发数据、图纸、交易数据、用户隐私、核心源码
数据打包分片外传、隐匿隧道传输、流量伪装规避审计
清理系统日志、安全日志、操作记录,伪造正常访问行为
持续监控内网动态,等待新一轮情报收割、专项攻击指令
三、APT六大核心高阶攻击技术(2025–2026主流)
1. 无文件 & 内存级攻击(主流隐匿手段)
全程无落地文件、无硬盘写入,仅在内存中执行恶意代码,传统杀毒、查杀引擎无法检测。依托系统原生程序加载恶意shellcode,实现隐形入侵、驻留、横向移动,是当前APT团伙标配技术。
2. LOTL Living-off-the-Land 白利用攻击
完全不使用恶意工具,100%利用系统合法程序、企业合规软件完成攻击。通过PowerShell、WMI、Bits、RAR、浏览器组件等合法工具执行下载、解密、执行、外传操作,攻击流量、进程完全合法,防御设备极难判定威胁。
3. 隧道隐匿通信 & 域名隐匿体系
摒弃传统直白C2通信,采用DNS隧道、HTTP伪装、ICMP隧道、云服务中继、动态域名、 typo域名劫持等技术,将攻击流量伪装成正常办公、网页访问、云同步流量,实现长期隐蔽回连。大量APT团伙利用动态DNS、泛域名挂靠实现C2节点动态迭代。
4. 供应链投毒攻击(高阶APT杀手锏)
入侵开源项目、第三方插件、商用软件、更新服务器,污染安装包与升级程序。实现“一次投毒、全网渗透”,突破边界防御、零信任策略,是国家级APT最具破坏力的攻击方式。
5. 云原生APT攻击(新型主流变种)
针对云上租户、OA、协同系统、容器、K8s集群、对象存储展开定向渗透,利用云配置错误、身份权限滥用、容器逃逸漏洞驻留,依托云服务做C2中继,隐匿性、跨地域穿透能力极强。
6. 内核级 & 固件级持久化
突破应用层防御,在驱动、内核、BIOS、固件层面植入后门,即便重装系统、格式化硬盘仍可保留权限,实现永久驻留,对抗彻底溯源与查杀。