最新动态:Kafka值得关注
2026-11-19
浏览量:次
### 最新动态:Kafka值得关注的演进与变革
作为分布式流数据处理的基石,Apache Kafka 在2026年依然保持着旺盛的生命力。近期,Kafka
社区与生态系统的动态不再仅仅局限于吞吐量的提升,而是向着更云原生、更智能、更安全的方向深度演进。从内核架构的重构到云原生形态的崛起,再到安全防御体系的加固,Kafka
正在经历一场从“消息队列”向“流数据平台”的深刻蜕变。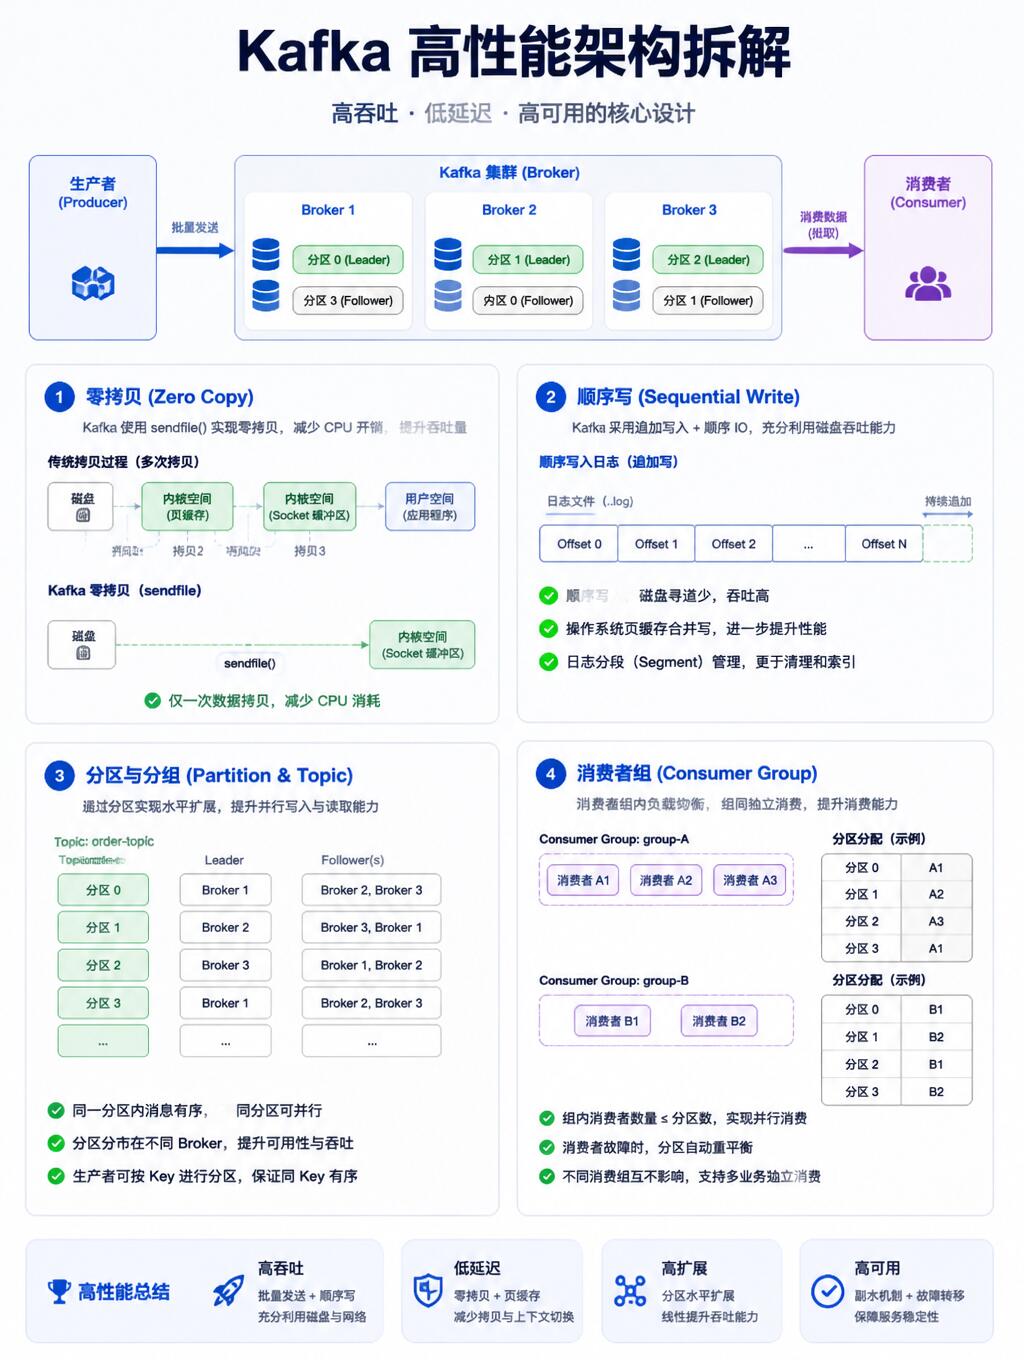
#### 内核进化:迈向4.x时代的架构重塑
Apache Kafka 的内核演进正迎来历史性的转折点。随着 4.x 系列版本的逐步成熟,Kafka 正在彻底摆脱对 ZooKeeper 的依赖,KRaft(Kafka Raft Metadata)模式已成为生产环境的绝对主流。这一变革不仅简化了部署架构,更通过元数据管理的优化,显著提升了集群的扩展性和故障恢复速度。
在最新的稳定版本(如 4.1.1)及之前的 3.x 迭代中,Kafka 在核心机制上进行了大量微创新。例如,引入了下一代消费者重平衡协议(KIP-848),旨在解决传统消费者组在扩缩容时可能出现的“惊群效应”和长时间停顿问题,大幅提升了消费端的弹性。同时,针对事务消息的处理(KIP-890)和版本化状态存储(KIP-889)的引入,使得 Kafka Streams 在处理乱序数据和复杂流计算时更加精准可靠。此外,客户端的指数退避重试机制和分区 Leader 发现优化,进一步降低了网络抖动对业务的影响,确保了高吞吐场景下的极致低延迟。
#### 云原生突围:存算分离与AutoMQ的崛起
随着云原生技术的普及,Kafka 的部署形态正在发生剧变。传统的 Kafka 架构在云环境下往往面临存储扩展成本高、重平衡慢等挑战。为此,以 AutoMQ 为代表的云原生 Kafka 解决方案正在重塑市场格局。
AutoMQ 等新兴技术通过“存算分离”的思路重构了 Kafka 内核。计算层 100% 保留 Kafka 代码,确保了与 Apache Kafka(如 3.7+ 版本)的完全兼容,而存储层则卸载至对象存储(如 S3)。这种架构不仅实现了资源的极致弹性,还大幅降低了跨可用区(AZ)的流量成本。通过支持 Rack-aware 的消费者分区分配(KIP-881),企业可以在保证数据本地性的同时,显著节省云资源开支。这种“云原生 Kafka”的兴起,标志着 Kafka 正在从“托管服务”向“原生云组件”进化,为企业构建大规模流数据平台提供了更具性价比的选择。
#### 安全加固:从被动防御到主动免疫
在安全形势日益严峻的当下,Kafka 的安全性更新成为了企业关注的焦点。近期披露的 CVE-2023-25194(Kafka Connect RCE漏洞)和 CVE-2024-31141 等高危漏洞,为使用 Kafka 的企业敲响了警钟。
社区对此反应迅速,不仅在 3.4.0 及后续版本中修复了 Connect 组件的远程代码执行风险,还引入了更严格的插件路径限制。同时,Kafka 正在全面拥抱现代化的安全标准,包括支持 PEM 格式的 SSL 证书、增强 SASL 身份验证机制以及更细粒度的 ACL 权限控制。对于企业而言,及时升级到 3.8.0 或 4.x 等安全版本,并配置 JVM 系统属性以降低风险,已成为运维工作的重中之重。
#### 结语
从内核的 KRaft 化到云原生的存算分离,再到安全体系的严密化,Kafka 的每一次迭代都在拓宽流数据处理的边界。对于开发者与架构师而言,紧跟这些最新动态,不仅是技术升级的需要,更是构建高可用、低成本、安全合规的数据基础设施的关键。
- 上一篇:企业级XDR体系建设指南
- 下一篇:专家科技产业创业公司估值水涨船高
相关文章
-
深度解析:Kubernetes的背后逻辑
11-20
-
最新动态:Kafka值得关注
11-19
-
深度解析:K8s的背后逻辑
11-18
-
深度解析:Jenkins的背后逻辑
11-17
-
最新动态:Istio值得关注
11-16