GitLabCI的发展趋势分析
2026-11-07
浏览量:次
GitLab CI 正在从“YAML 驱动的构建执行器”升级为“AI 可编排的 DevSecOps 交付平台”。2026 年的主线不是单纯增加插件,而是把 AI Agent、Kubernetes 执行、供应链安全、价值流治理和成本控制整合到同一条流水线里。
1. AI Agent 深度进入流水线
GitLab CI 正在把 AI 从“辅助写 YAML”推进到“参与流水线治理”。GitLab 18.11 推出了 CI Expert Agent、Agentic SAST 漏洞修复、Data Analyst Agent;19.4 又增加了目标驱动型智能体、MCP 工具扩展、积分用量明细和更细的成本控制。
这意味着流水线失败后,AI 不再只输出“可能原因”,而是能读取日志、MR 变更和仓库上下文,直接生成修复 MR。
对运维和平台工程团队来说,这会把大量排障工作从“翻日志”变成“审 AI 提案”。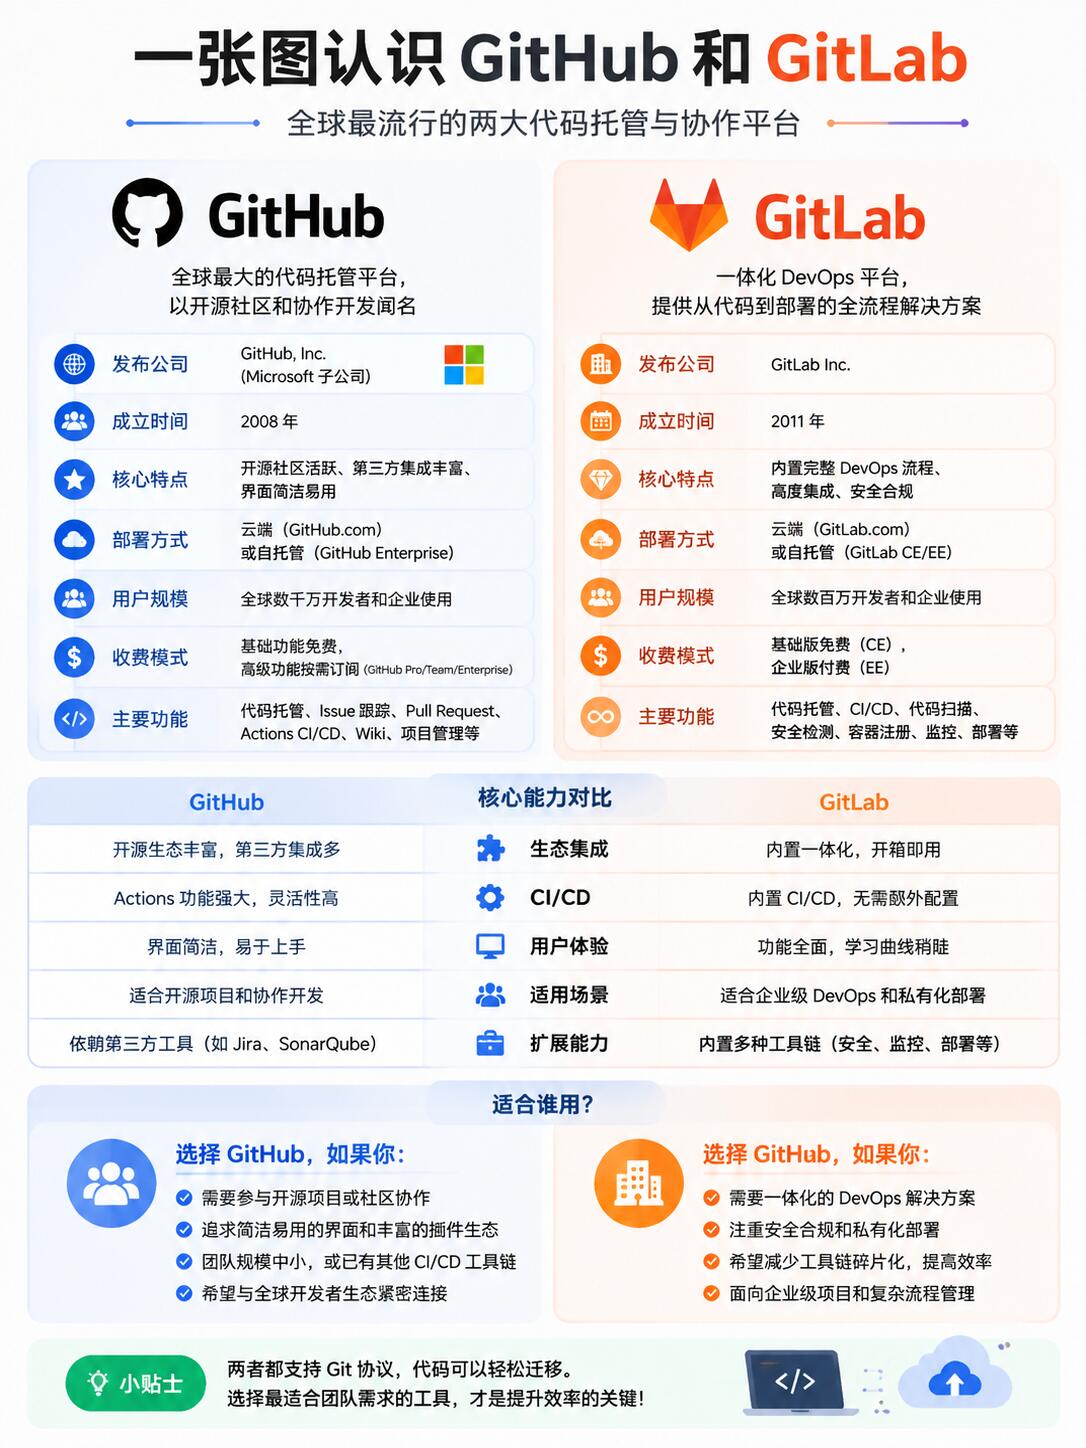
2. 云原生执行成为默认形态
Kubernetes 执行器已经成为 GitLab CI 弹性伸缩的主流方案。每个作业对应一个 Pod,配合 HPA、Cluster Autoscaler 和热容量 Pod,可以把冷启动和排队时间明显压低。27 Docker Machine 执行器已被废弃,2027 年 5 月将彻底移除。
未来 GitLab CI 的 Runner 管理会更像平台工程:平台团队定义资源配额、缓存策略、镜像预热和隔离边界,开发者通过模板自助触发作业,而不是逐个申请构建节点。
3. 流水线配置从手写走向可视化与 AI 生成
GitLab 已规划在 2026 年上半年推出带 AI 支持的 CI/CD 可视化构建器,降低 YAML 配置门槛。5 同时,CI Expert Agent 可以识别仓库语言与框架,直接生成构建和测试流水线。
这会降低中小团队接入 GitLab CI 的成本,但对大型企业而言,真正的难点仍是模板治理:如何把安全扫描、制品签名、环境审批、缓存策略统一沉淀成可复用的合规流水线。
4. DevSecOps 从“扫描门禁”走向“自动修复闭环”
GitLab CI 的安全能力正在形成闭环:SAST/SCA/Secrets 扫描发现风险后,AI 可生成修复建议并自动提交 MR,再经过人工审批合入。611 2026 年 Q1 起,GitLab 还内置了 Secrets Manager,进一步强化密钥治理能力。
对企业来说,这会让 CI 流水线从“拦截问题”升级为“修复问题”。但前提是权限边界必须清晰,AI 不能绕过分支保护、审批规则和合规审计。
5. 价值流与 DORA 指标成为 CI 治理依据
GitLab 的价值流分析、CI/CD 分析和 DORA 指标正在把流水线数据变成管理语言。团队可以观察部署频率、变更前置时间、变更失败率、服务恢复时长,以及 MR 评审、测试排队、构建失败等瓶颈。
未来 CI 优化会更依赖这些数据:不是盲目增加并发 Runner,而是先判断瓶颈在构建、测试、评审、部署还是安全扫描环节。
6. 成本与合规成为企业级关注点
随着 AI Agent 和高并发流水线普及,CI 成本会从“Runner 机器费用”扩展到“AI 积分、镜像存储、制品库、集群资源、日志留存”。GitLab 19.4 已提供更细的积分用量统计、用户限额和成本归属能力。
在国内环境中,企业还需要关注私有化部署、数据不出域、模型可替换、信创适配和国密支持。极狐 GitLab 在私有化、BYOM 模型配置和提示词敏感信息过滤方面提供了更贴合国内合规需求的方案。
判断
短期看,GitLab CI 会更快走向“AI 自动修复流水线 + Kubernetes 弹性执行 + 可视化模板 + 安全自动闭环”。中长期看,它的竞争焦点不再是“能不能跑构建”,而是能不能把代码、流水线、安全、部署、观测和 AI 编排统一成一个可审计、可治理、可成本控制的交付平台。
如果你正在做选型或迁移,建议优先评估三件事:是否已有 GitLab 代码仓库与 MR 流程;是否需要私有化/信创/国密能力;以及团队是否准备把 AI Agent 接入高频流水线并设置用量上限。
- 上一篇:SM4的最佳实践与案例分析
- 下一篇:TikTok最新动态,行业格局生变
相关文章
-
深度解析:Kubernetes的背后逻辑
11-20
-
最新动态:Kafka值得关注
11-19
-
深度解析:K8s的背后逻辑
11-18
-
深度解析:Jenkins的背后逻辑
11-17
-
最新动态:Istio值得关注
11-16