一文看懂Flannel
2026-11-04
浏览量:次
一文看懂 Flannel
Flannel 是 Kubernetes 早期主流的 CNI 网络插件,核心目标:给集群里每个 Pod 分配独立、可跨节点互通的 IP,实现 Pod 之间透明通信。
一句话定位:Flannel 不是完整网络策略方案,只解决 Pod IP 连通性,不支持网络策略 NetworkPolicy。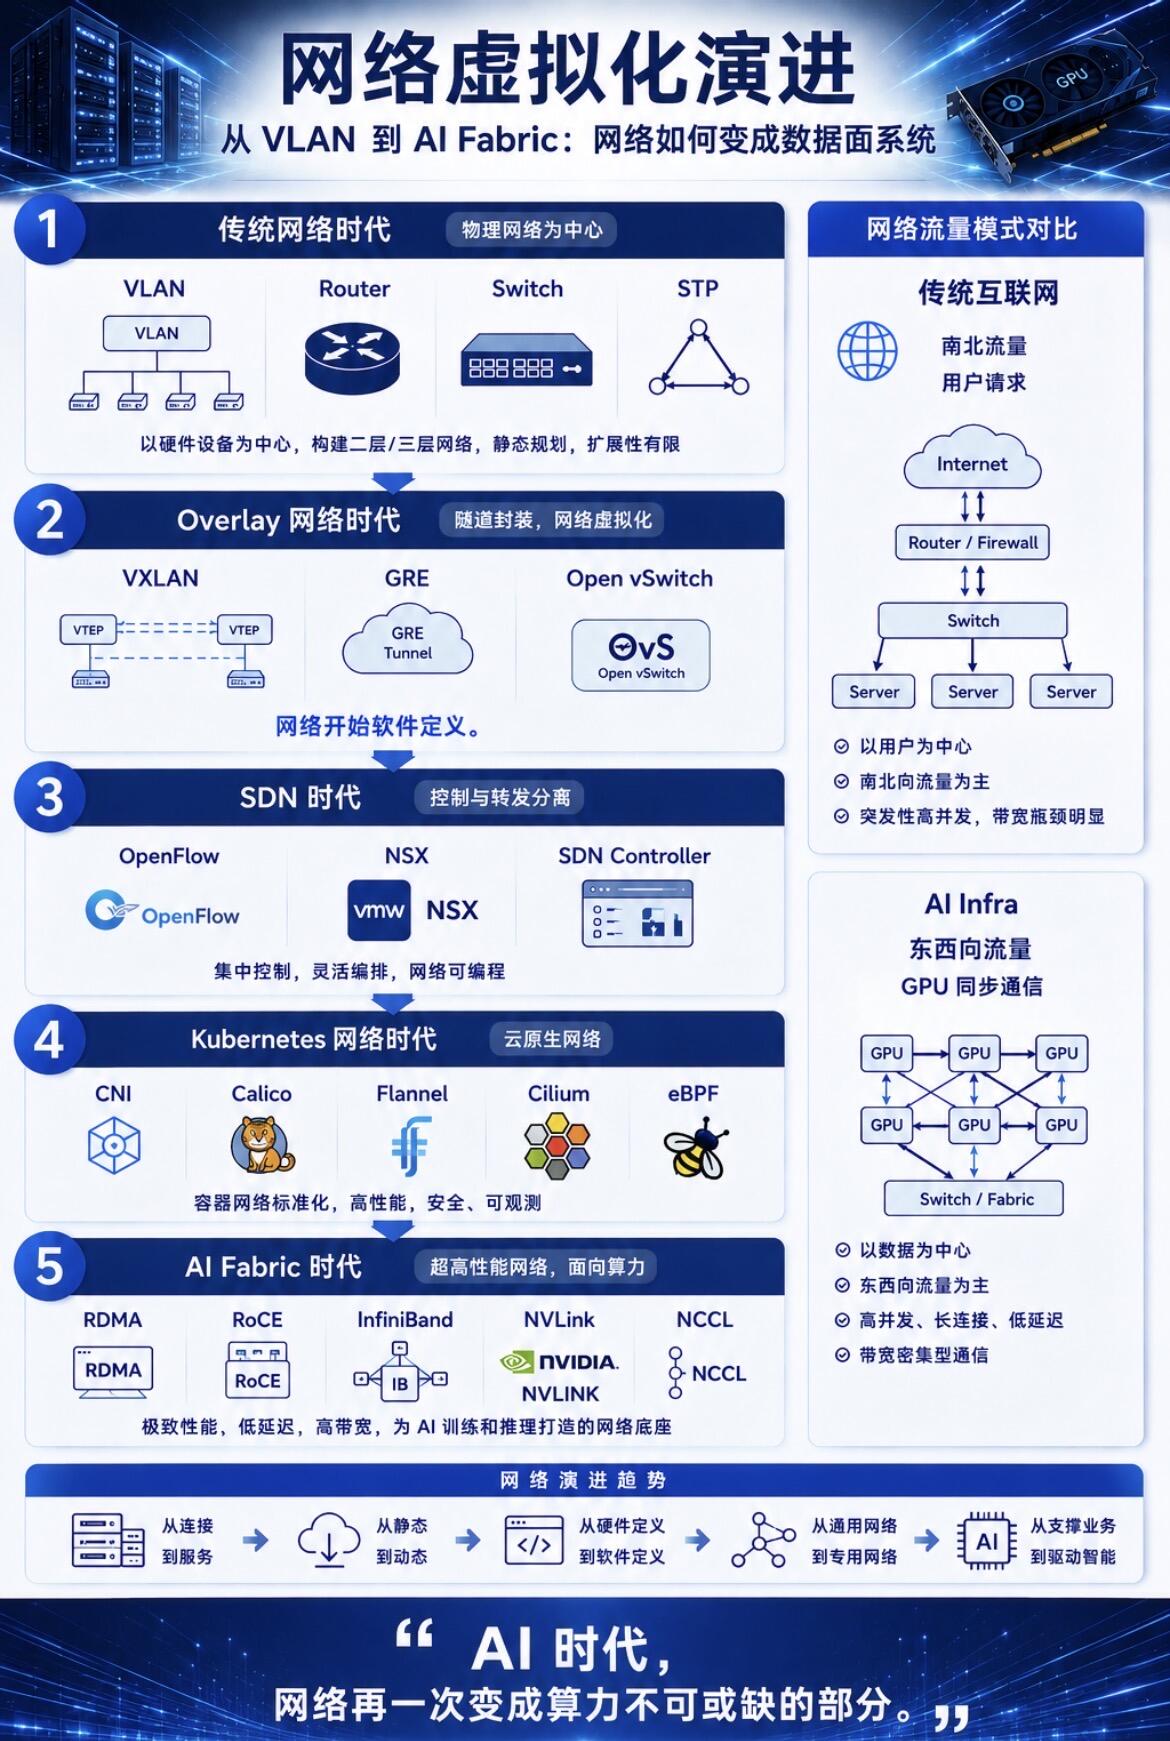
一、背景:K8s 默认网络需求
K8s 网络模型强制 4 条基础假设:
所有 Pod 之间可以直接通信,不需要 NAT
节点上的 Pod 和节点本身可以直接通信
Pod 感知到自己的 IP 和别的 Pod 看到它的 IP 是同一个
不同节点上的 Pod 也能直连
原生 Linux、Docker 本身不满足这套模型,所以需要 CNI 插件,Flannel 就是其中轻量化的实现。 Flannel 本质是在每台 Node 上跑一个 flanneld 守护进程,维护一张集群网段分配表,给每个节点划一段独立的子网(PodCIDR)。
二、核心原理:子网预分配
集群预先定义一个大的 Pod 网段,例如 10.244.0.0/16
flanneld 向 etcd(新版也支持直接从 APIServer 获取)申请,给每个节点分配一段不重复的小网段,比如节点 A:10.244.1.0/24,节点 B:10.244.2.0/24
节点上创建容器时,CNI 会从本节点的子网里拿 IP 给 Pod
flanneld 同步所有节点的网段映射关系:哪个网段属于哪个 Node 的物理 IP
跨节点 Pod 通信数据包,由 flannel 封装转发
重点:每个节点固定一段子网,Pod IP 不会跨节点乱飘。
三、Flannel 的 3 种后端模式(最常考、最常用)
Flannel 的差异主要在跨节点包怎么转发,三种后端:vxlan、host-gw、udp
1. VXLAN(最默认、最常用)
模式:Overlay 网络(叠加网络)
原理:Pod 原始 IP 包外面再包一层 UDP(VXLAN 隧道包),外层包头用节点物理网卡 IP,在节点之间隧道传输
特点: ✅ 只要节点之间三层网络互通就能用,云服务器、公网多节点都支持,兼容性最强 ❌ 有封装开销,性能略低;需要内核支持 VXLAN(主流内核都支持)
典型标识:节点上会出现 flannel.1 虚拟网卡
2. Host-GW(网关模式,性能高)
模式:Underlay 方案,无隧道封装
原理:flanneld 在本机添加静态路由:目标 PodCIDR → 下一跳 = 对端节点物理 IP
✅ 没有封装,性能接近原生网络,延迟低
❌ 要求:所有节点必须在同一个二层局域网,不能跨网段、不能跨云 VPC,云厂商环境大多用不了
3. UDP(老古董,基本淘汰)
早期实现,用户态 UDP 转发,性能差、不稳定,现在生产环境完全不推荐,仅历史了解。
补充:还有一个 wireguard 后端,加密隧道,适合跨公网集群,用得少。
四、数据包流转演示(VXLAN 举例)
Pod A(10.244.1.2,node1)访问 Pod B(10.244.2.3,node2)
Pod A 发数据包:源 10.244.1.2,目的 10.244.2.3
node1 查 flannel 维护的路由:10.244.2.0/24 在 node2(物理 IP 192.168.1.102)
flannel.1 做 VXLAN 封装,外层源 IP:node1 物理 IP,目的 IP:node2 物理 IP
数据包经过主机网络发到 node2
node2 解包,还原原始 Pod IP 包,转发给目标 Pod B
五、Flannel 架构组件
flanneld:每个节点的守护进程,负责网段分配、同步路由、维护隧道设备
CNI 二进制(flannel-cni):创建 / 销毁 Pod 网络网卡、分配 IP,对接 kubelet
存储:老版本依赖 etcd;新版使用 Kubernetes API 存储子网信息,不再单独依赖 etcd
六、优势
极其简单、轻量,部署一条 yaml 搞定,配置少、排障门槛低
资源占用很小,适合测试集群、小规模集群、边缘集群
VXLAN 模式适配公有云、跨网段场景,通用性好
七、短板(非常关键,选型重点)
不支持 NetworkPolicy,不能做 Pod 之间访问控制(黑白名单);要网络策略一般搭配 Calico
只有连通能力,没有负载均衡、高级 ACL、流控
VXLAN 封装带来一定性能损耗,大规模集群(上百节点)一般倾向 Calico
不支持固定 PodIP;Pod 重建 IP 会变(这是大部分 CNI 共性,不是 flannel 独有)
没有原生的 BGP 能力,无法直接和外部物理网络打通
八、Flannel vs Calico(高频对比)
Flannel:主打简单连通,无网络策略,VXLAN/HostGW,适合测试、小规模
Calico:BGP+IPIP/VXLAN,支持 NetworkPolicy、路由策略、ACL,生产大规模首选
九、典型适用场景 & 不适合场景
✅ 适合:
学习 K8s、本地测试集群、开发环境
边缘轻量集群,资源紧张,只需要基础 Pod 互通
简单业务,不需要 Pod 级访问隔离
❌ 不适合:
生产业务集群,需要 Pod 安全隔离、访问策略
高吞吐、低延迟的核心业务集群
十、快速小结
Flannel 是一款轻量化 CNI,核心工作:为每个节点分配独立 Pod 子网,维护节点网段映射,通过 VXLAN/HostGW 隧道实现跨节点 Pod 互通。它胜在简单,边界也很清晰:只解决连通,不做安全管控。当业务需要网络隔离策略时,就是它的能力边界。
- 上一篇:SM2技术方案全景解析
- 下一篇:Shein的全球化竞争策略
相关文章
-
深度解析:Kubernetes的背后逻辑
11-20
-
最新动态:Kafka值得关注
11-19
-
深度解析:K8s的背后逻辑
11-18
-
深度解析:Jenkins的背后逻辑
11-17
-
最新动态:Istio值得关注
11-16