专家信息安全技术栈选型指南
2026-11-20
浏览量:次
### 专家视角:信息安全技术栈选型指南
在数字化浪潮席卷全球的2026年,信息安全已不再是IT部门的附属品,而是企业生存的基石。面对日益复杂的网络威胁和合规要求,如何构建一套既坚固又灵活的信息安全技术栈,成为每一位技术决策者必须面对的“必答题”。技术选型并非简单的工具堆砌,而是一场关于架构、成本与效能的系统性工程。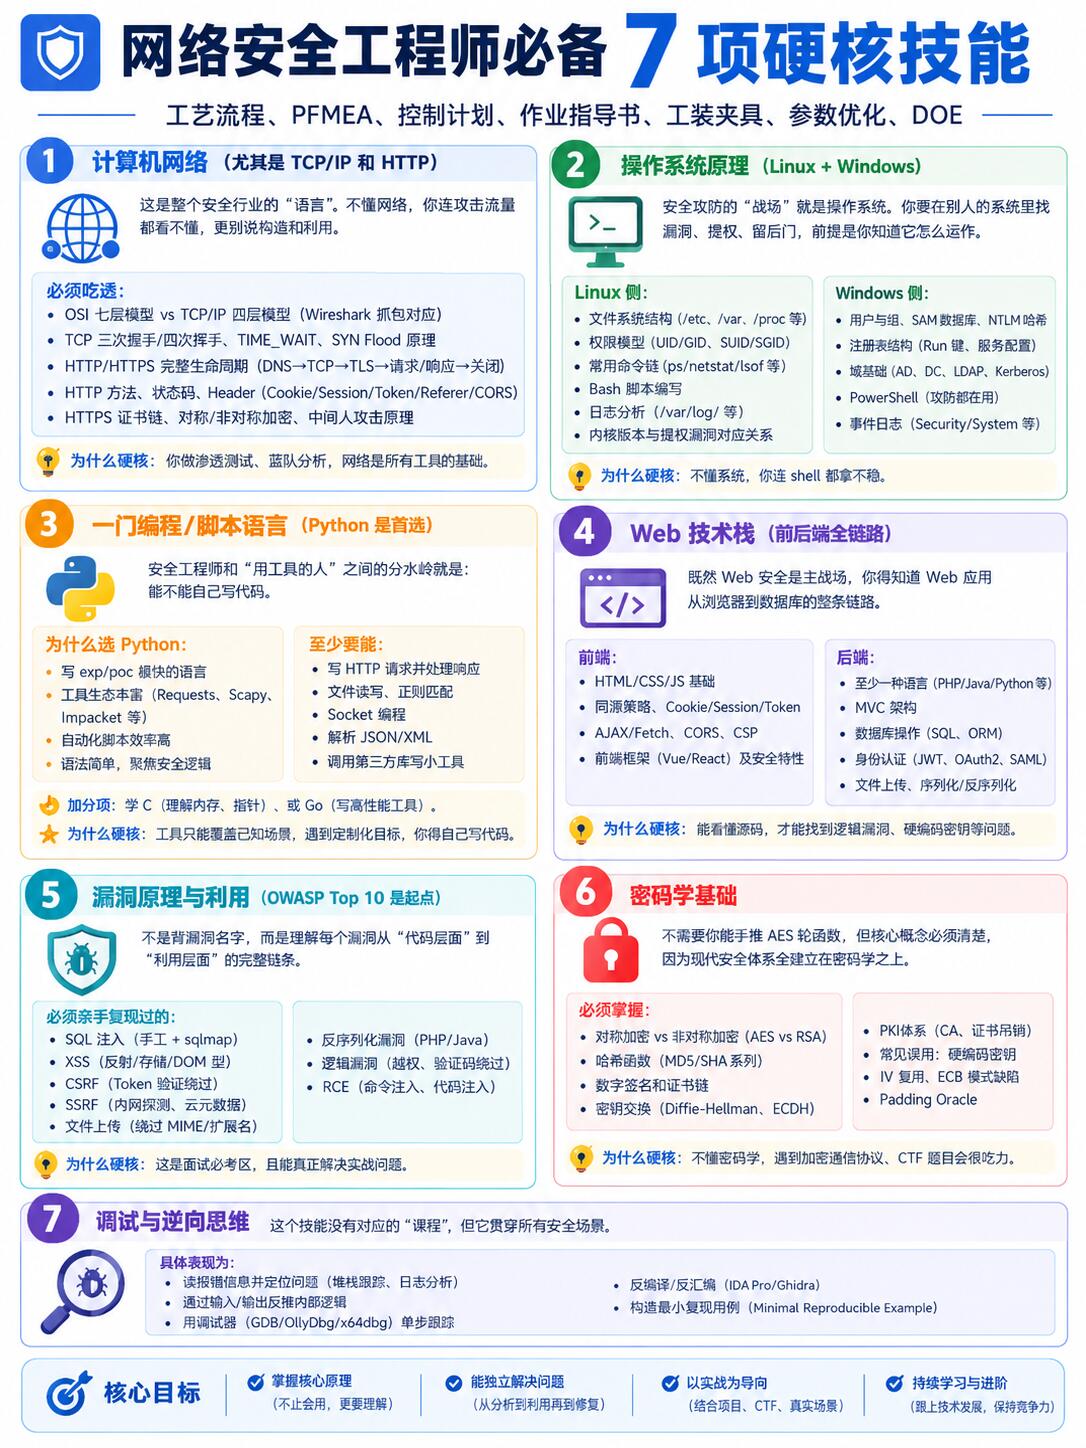
#### 一、 顶层设计:从“边界防御”走向“零信任”
传统的安全选型往往基于“边界防御”思维,试图通过防火墙将威胁挡在门外。然而,随着远程办公和多云环境的普及,网络边界日益模糊,这种静态防御已难以为继。
专家建议,现代技术栈的选型应确立“纵深防御”与“零信任”的核心理念。这意味着技术架构需从外到内分为网络、主机、应用、数据和终端五个层次,不依赖单一位置建立信任,而是基于身份、设备和环境进行持续验证。例如,在核心数据系统优先保障合规性与数据安全,而在通用业务系统则侧重经济性与可扩展性。选型的第一步,是明确你的安全架构是服务于“城堡护城河”式的旧时代,还是服务于“永不信任,始终验证”的零信任新时代。
#### 二、 分层选型:关键技术领域的精准落子
基于攻击链模型,技术选型需在以下关键领域进行精准布局:
1. **网络层:下一代防火墙与流量清洗**
在网络边界,深度包检测(DPI)与入侵防御系统(IPS)是选型重点。对于金融交易等高安全需求场景,DPI防火墙需具备对加密流量的解密分析能力,检测准确率需达98%以上,且处理延迟控制在50毫秒内。针对分支机构,建议采用集成DPI与IPS功能的下一代防火墙。同时,面对DDoS攻击,需引入流量清洗技术,通过清洗中心过滤恶意流量,确保业务连续性。
2. **主机与终端层:从被动杀毒到主动感知**
主机安全不能仅依赖传统的防病毒软件。选型应向主机入侵防御系统(HIPS)和终端检测与响应(EDR)系统倾斜。EDR系统能够记录终端操作日志,实现异常行为识别,是阻断勒索软件等高级威胁的关键。对于服务器,应采用自动化补丁管理平台,确保系统漏洞在72小时内完成修复。
3. **应用与数据层:全生命周期的防护**
应用安全需覆盖开发、部署和运行全生命周期。选型时应关注Web应用防火墙(WAF)对API安全的防护能力,以及对业务逻辑漏洞的检测能力。在数据层,加密是底线。对于金融交易等敏感数据,必须采用AES-256等高强度加密算法。同时,数据防泄漏(DLP)和数据脱敏技术是防止内部人员违规操作的重要手段。
4. **运营层:SIEM与SOAR的联动**
工具再多,若无统一运营也是孤岛。安全信息与事件管理(SIEM)平台是技术栈的“大脑”,负责日志共享和联动分析。而安全编排、自动化与响应(SOAR)则是“手脚”,能将安全事件响应时间从小时级缩短至分钟级。选型时,需重点考察两者之间的互操作性,确保安全事件能实现自动化闭环处置。
#### 三、 决策框架:合规、经济与互操作性
技术选型最终要落地为采购决策,需遵循三大原则:
- **合规性:** 方案必须满足《网络安全法》《数据安全法》及行业监管要求(如等保三级),这是不可逾越的红线。
- **经济性:** 在预算范围内追求最优投入产出比。可通过成本效益分析确定优先级,例如优先保障核心业务系统的安全。
- **互操作性:** 拒绝“烟囱式”建设。不同安全产品间必须能协同工作,通过开放API实现数据互通,避免形成新的数据孤岛。
#### 结语
信息安全技术栈的选型没有“银弹”,只有最适合当下业务场景的组合拳。从被动防御到主动感知,从单点工具到体系化运营,技术选型的本质是企业安全治理能力的数字化投射。在2026年的今天,唯有构建起分层、动态、智能的技术栈,方能在数字世界的惊涛骇浪中稳如磐石。
- 上一篇:低轨卫星投资热度持续升温
- 下一篇:深度解析:Kubernetes的背后逻辑
相关文章
-
专家信息安全技术栈选型指南
11-20
-
企业级XDR体系建设指南
11-19
-
Web防火墙形势日益严峻,如何应对?
11-18
-
Web安全的最佳实践与案例分析
11-17
-
WAF对个人隐私保护的意义
11-16