一文看懂CI/CD
2026-09-28
浏览量:次
CI/CD(持续集成/持续交付)在2026年正处于从"自动化脚本"向"AI原生智能交付"深度演进的关键阶段。随着AI编程工具的普及,CI/CD已从单纯的效率工具升级为决定企业交付竞争力的底层基座。
一、核心概念与演进
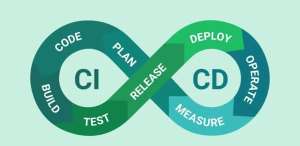
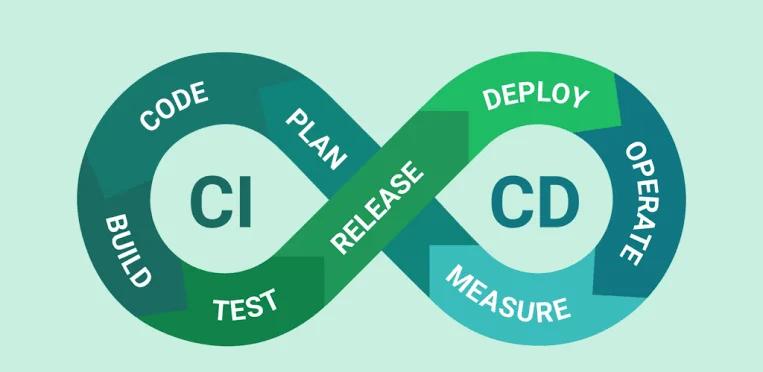
CI/CD 是 DevOps 实践的核心组成部分,通过自动化流程将软件从开发到交付的各个环节串联起来。
表格
下载为表格
导出为图片
概念定义关键区别
持续集成(CI)开发者频繁将代码集成到共享仓库,每次提交后自动触发构建和测试尽早发现错误,减少代码冲突
持续交付(CD)代码通过测试后自动打包至可部署状态,通常需手动批准后发布随时可发布,但有人工卡点
持续部署在持续交付基础上,通过所有测试后自动发布至生产环境,无需人工干预全自动化,零人工介入
发展阶段:人工发布 → 脚本发布(半自动化) → 自动化发布 → 智能化发布(2026年主流)
二、2026年核心趋势
1. AI原生CI/CD:从"自动化"到"智能化"
智能代码审查:73.33%的企业已在CI/CD中集成AI代码审查能力
智能故障定位:65%的企业使用AI进行流水线故障根因分析,平均定位时间从47分钟缩短至8.3秒
自动化测试生成:61.67%的企业采用AI生成测试用例,语义覆盖率可达99.2%
自修复流水线:82%的精英团队使用AI自动修复依赖冲突,MTTR降至15分钟以内
意图驱动部署:开发者只需声明业务目标(如"零停机发布,错误率>0.5%则回滚"),AI编译器自动生成可验证的Kubernetes部署配置
2. GitOps成为云原生部署标准
采用率:2026年GitOps采用率达64%,88%的企业SaaS组织已转向Kubernetes原生CI/CD工作流
核心思想:将Git仓库作为部署状态的唯一事实来源,通过ArgoCD/Flux等工具实现声明式部署
优势:81%的采用者报告基础设施可靠性提升、回滚速度加快
3. DevSecOps:安全全面左移
强制SBOM生成:软件物料清单(SBOM)和VEX分析成为流水线标配
策略即代码(Policy as Code):使用Open Policy Agent(OPA)自动阻止不符合安全标准的部署
零信任CI/CD:静态密钥(如AWS_ACCESS_KEY_ID)正式成为反模式,行业转向OIDC动态认证
安全扫描前置:SAST/SCA与流水线深度联动,高危漏洞直接阻断流转
4. 平台工程与内部开发者平台(IDP)
黄金路径(Golden Path):IDP为开发者提供标准化的自助式服务,抽象底层K8s复杂性
市场渗透:60.77%的企业已建成或正在建设统一工具门户/IDP
核心价值:消除工具碎片化,实现需求→代码→制品→部署→运维的全链路数据追溯
5. 信创合规与国产化适配(中国市场特色)
刚性要求:政企、金融、能源等领域要求CI/CD平台原生支持麒麟/统信操作系统、鲲鹏/飞腾芯片、达梦/OceanBase数据库
国密算法:集成SM2/SM4国密算法与等保合规能力
私有化部署:数据主权要求推动私有化部署成为刚需,60.77%的企业选择内网部署方案
6. FinOps与GreenOps
成本优化:70%的静态构建代理已被Serverless Runner取代,消除空闲成本
碳足迹监控:65%-75%的高绩效团队在流水线中监控碳排放指标
AI资源调度:AI代理在构建阶段预测资源需求,延迟降低30%
三、主流工具选型(2026年)
工具分类与代表
表格
下载为表格
导出为图片
类型代表工具适用场景
插件化CI/CD平台Jenkins、Buildkite存量老项目、技术栈混杂、需要极致定制
代码仓库内置流水线GitHub Actions、GitLab CI/CD、Gitee Go深度使用Git平台的新团队,低运维成本
云原生部署编排ArgoCD、Flux、Tekton已容器化/K8s团队,GitOps范式
企业级DevOps平台Azure DevOps、云效、CODING、PingCode中大型企业,需要统一管理与合规
AI驱动CD平台Harness企业级渐进式交付、特性开关
国产自研CI/CD嘉为蓝鲸CCI、GitFox(禅道)信创合规、私有化部署、万级并发
核心对比维度
表格
下载为表格
导出为图片
维度JenkinsGitHub ActionsGitLab CI嘉为蓝鲸CCI
插件生态1800+插件,极强Marketplace丰富内置为主可视化插件编排
运维成本高(需专人维护)低(SaaS托管)中中
信创适配需二次开发境外SaaS受限有限原生全栈支持
AI能力需自行集成Copilot集成内置AI扫描CCheck自研扫描
并发能力依赖Agent配置弹性云Runner弹性Runner支撑月构建2000万级
四、CI/CD流水线最佳实践
1. 核心原则
一切皆代码:应用、基础设施、配置、流水线定义全部版本化存入Git
单一制品提升:构建一次,逐级提升至测试/预发/生产环境,避免重复构建
环境隔离:开发、测试、预发、生产独立隔离,生产配置与预发一致
2. 安全内建(DevSecOps)
流水线集成SAST(静态分析)、SCA(依赖扫描)、镜像漏洞扫描
使用密钥管理工具(Vault等)替代硬编码凭证
高危漏洞直接阻断,设置质量门禁
3. 部署策略
蓝绿部署:零停机切换,快速回滚
金丝雀发布(灰度):逐步放量,监控指标异常自动回滚
自动回滚:基于错误预算(Error Budget)触发,无需人工干预
4. 度量指标(DORA Metrics)
部署频率:多久发布一次
变更前置时间:从代码提交到生产部署的时长
变更失败率:导致服务故障的部署占比
平均恢复时间(MTTR):故障恢复所需时间
五、核心风险与挑战
AI加速技术债:Google 2025 DORA报告警示,缺乏成熟CI/CD基础的团队使用AI编程反而会加速技术债积累
流水线安全:15%的2026年安全漏洞源于未妥善保护的流水线变量,GitHub Actions若使用@latest标签易遭供应链攻击
过度自动化:自动化不稳定的测试会导致"流水线疲劳",开发者开始忽略所有失败告警
黑盒流水线:复杂自定义脚本只有少数人理解,形成单点故障
工具碎片化:开发者每周花超10%时间调试流水线而非写代码,需向统一编排层收敛
六、职业发展方向(2026年)
CI/CD工程师的职业路径正从传统DevOps向以下方向分化:
平台工程师:构建IDP,提供自助式"黄金路径"
AIOps/LLMOps工程师:负责AI基础设施、GPU调度、向量数据库管理
FinOps专家:将成本意识嵌入开发早期,管理云支出
DevSecOps专家:推动安全左移,策略即代码
信创适配专家:负责国产全栈兼容与万级构建高可用架构
CI/CD在2026年已不再是"要不要上"的问题,而是"如何智能化、安全化、合规化"的问题。AI正在重构流水线的每一个环节,而平台工程和GitOps正在成为新的行业标准。
- 上一篇:CC攻击对个人隐私保护的意义
- 下一篇:AI行业巨头财报解读与战略分析
相关文章